Die Interne Revision einer Bank hat bei künstlicher Intelligenz zwei Rollen. Sie prüft die KI-Anwendungen der Bank, und sie setzt KI in ihren eigenen Prüfungen ein. Für die erste Rolle liefert die FINMA-Aufsichtsmitteilung 08/2024 das brauchbarste Raster: Governance, Inventar, Datenqualität, Tests, Dokumentation, Erklärbarkeit und unabhängige Prüfung. Die FINMA beschreibt darin ihre Beobachtungen aus der Aufsicht, keine neuen Pflichten. Für die zweite Rolle gilt ein einfaches Prinzip: Jede KI-gestützte Feststellung muss auf einen Beleg zurückführen, den ein Revisor selbst nachprüfen kann.
Kurz gesagt
- Die Revision prüft KI wie jedes andere Risiko, aber mit eigenen Prüffragen zu Modellen, Daten und Verantwortlichkeiten.
- Die FINMA-Aufsichtsmitteilung 08/2024 eignet sich als Gliederung für ein Prüfprogramm, sie ist aber eine Sammlung von Beobachtungen und kein Pflichtenkatalog.
- Nutzt die Revision selbst KI, zählt das Beleg-Prinzip: kein Befund ohne nachvollziehbare Quelle, keine Schlussfolgerung ohne menschliches Urteil.
- Continuous Auditing wird mit KI praktikabler, bleibt aber eine unabhängige Beurteilung durch die Revision und kein Monitoring des Managements.
- Die meisten Piloten scheitern nicht an der Technik, sondern an fehlendem Datenzugang, unklarer Dokumentation und ungeklärter Verantwortung.
Inhaltsverzeichnis
- Zwei Rollen, ein Anspruch: Unabhängigkeit
- Prüffragen entlang der FINMA-Aufsichtsmitteilung 08/2024
- KI in der eigenen Prüfung: das Beleg-Prinzip
- Continuous Auditing: laufend prüfen, unabhängig bleiben
- Pilotfallen und wie Sie sie vermeiden
- Unsere Perspektive
- Wie S-PRO unterstützt
- Häufige Fragen
- Quellen
Zwei Rollen, ein Anspruch: Unabhängigkeit
Die Interne Revision bleibt auch beim Thema KI, was sie ist: eine unabhängige Funktion ohne operative Verantwortung. Das Reglement über das Prüfwesen der Basellandschaftlichen Kantonalbank zeigt am Beispiel einer Schweizer Bank, wie das konkret aussieht: Die Revision hat keine Linienverantwortung und kein Weisungsrecht gegenüber operativen Einheiten, sie bezieht ausgelagerte wesentliche Funktionen ein und berichtet schriftlich an den Audit and Risk Committee. Beratungsleistungen und Spezialprüfungen sind möglich, solange Unabhängigkeit und Objektivität gewahrt bleiben.
Für KI bedeutet das zweierlei:
- Die Revision prüft KI-Anwendungen der Bank. Dazu gehören Modelle in der Kreditvergabe, im Transaction Monitoring, im Kundenservice, in der Anlageberatung und zunehmend KI-Agenten, die Arbeitsschritte selbständig ausführen. Auch KI in ausgelagerten Funktionen oder in eingekaufter Software gehört in den Prüfumfang.
- Die Revision nutzt KI für eigene Prüfungen. Hier ist sie selbst Anwenderin und muss für ihre eigenen Werkzeuge dieselbe Sorgfalt nachweisen, die sie von der ersten und zweiten Verteidigungslinie erwartet.
Beide Rollen verstärken sich gegenseitig. Wer KI im eigenen Team einsetzt, versteht besser, wo Modelle versagen, und stellt in Prüfungen der Fachbereiche präzisere Fragen. Umgekehrt schärft die Prüfung fremder KI-Anwendungen den Blick für die Kontrollen, die das eigene Team braucht.
Prüffragen entlang der FINMA-Aufsichtsmitteilung 08/2024
Die FINMA hat in der Aufsichtsmitteilung 08/2024 zu Governance und Risikomanagement beim Einsatz künstlicher Intelligenz zusammengefasst, was sie bei beaufsichtigten Instituten beobachtet hat und welche Risiken sie sieht, etwa Modellrisiken wie fehlende Robustheit, Verzerrungen oder mangelnde Erklärbarkeit, sowie operationelle, rechtliche und Reputationsrisiken und die Abhängigkeit von Drittanbietern. Die Mitteilung formuliert keine neuen Pflichten. Sie eignet sich aber gut als Gliederung, weil sie die Themen benennt, auf die die Aufsicht schaut. Die folgenden Prüffragen ordnen wir den sieben Themen zu.
| Thema | Leitfrage der Revision | Typische Belege |
|---|---|---|
| Governance | Wer ist für jede KI-Anwendung verantwortlich, und wie werden KI-Risiken gesteuert? | Weisungen, Rollenbeschreibungen, Gremienprotokolle |
| Inventar | Kennt die Bank alle KI-Anwendungen, auch eingekaufte und ausgelagerte? | KI-Inventar, Risikoklassifizierung, Abgleich mit dem Applikationsinventar |
| Datenqualität | Sind Trainings- und Eingabedaten vollständig, korrekt und angemessen? | Datenrichtlinien, Datenqualitätsberichte, Zugriffsrechte |
| Tests | Wird die Anwendung vor und nach der Einführung systematisch getestet und überwacht? | Testberichte, Kennzahlen, Schwellenwerte, Eskalationen |
| Dokumentation | Lassen sich Zweck, Daten, Modellwahl und Grenzen nachvollziehen? | Modelldokumentation, Änderungsprotokolle |
| Erklärbarkeit | Können Resultate gegenüber Kunden, Mitarbeitenden und Aufsicht erklärt werden? | Erklärungsansätze, Beispielfälle, Schulungsunterlagen |
| Unabhängige Prüfung | Wurde die Anwendung von Personen geprüft, die nicht an der Entwicklung beteiligt waren? | Validierungsberichte, Befunde, Massnahmenverfolgung |
Governance: Verantwortung muss eine Person haben
Prüfen Sie, ob für jede wesentliche KI-Anwendung eine verantwortliche Person benannt ist, die über Einsatz, Änderungen und Abschaltung entscheidet. Fragen Sie, ob KI-Risiken im bestehenden Risikomanagement erfasst sind oder in einem Parallelprozess, der niemandem gehört. Besonders wichtig ist der Blick auf Drittanbieter: Wenn ein Modell in eingekaufter Software steckt, muss klar sein, welche Informationen die Bank vom Anbieter erhält und wie sie dessen Änderungen erfährt.
Inventar: Vollständigkeit vor Detailtiefe
Ein KI-Inventar ist nur so gut wie seine Definition von KI. Ist sie zu eng gefasst, fehlen gerade die Anwendungen, die Fachbereiche ohne IT eingeführt haben. Prüfen Sie deshalb, wie die Bank KI abgrenzt, wie neue Anwendungen ins Inventar gelangen und ob jede Anwendung nach ihrer Wesentlichkeit klassifiziert ist. Ein praktischer Test: Gleichen Sie das Inventar mit Beschaffungen, Lizenzverträgen und dem Applikationsverzeichnis ab.
Datenqualität: die häufigste Fehlerquelle
Fragen Sie, welche Daten in Training, Feinjustierung und laufendem Betrieb verwendet werden, wer sie freigibt und wie ihre Qualität gemessen wird. Bei Sprachmodellen gehört dazu auch die Frage, welche Dokumente ein Agent abrufen darf und ob diese aktuell sind. Veraltete Weisungen in einer Wissensbasis erzeugen veraltete Antworten, auch wenn das Modell technisch einwandfrei arbeitet.
Tests und laufende Überwachung
Prüfen Sie, ob vor der Einführung mit realistischen Fällen getestet wurde und ob es definierte Kennzahlen mit Schwellenwerten gibt. Entscheidend ist, was nach der Einführung passiert: Wird Leistungsabfall erkannt, wer erhält die Meldung, und gibt es einen Rückfallprozess, falls die Anwendung ausfällt oder abgeschaltet werden muss? Bei KI-Agenten gehört dazu, welche Aktionen sie ohne menschliche Freigabe ausführen dürfen.
Dokumentation, die ein Dritter versteht
Die Dokumentation sollte Zweck, Datenauswahl, Modellwahl, Annahmen, Grenzen und Leistungsmessung so beschreiben, dass eine nicht beteiligte Fachperson die Anwendung beurteilen kann. Prüfen Sie, ob Änderungen am Modell, an Prompts oder an der Datenbasis versioniert und begründet sind. Fehlt diese Spur, lässt sich ein Resultat von gestern heute nicht mehr rekonstruieren.
Erklärbarkeit für Kunden, Mitarbeitende und Aufsicht
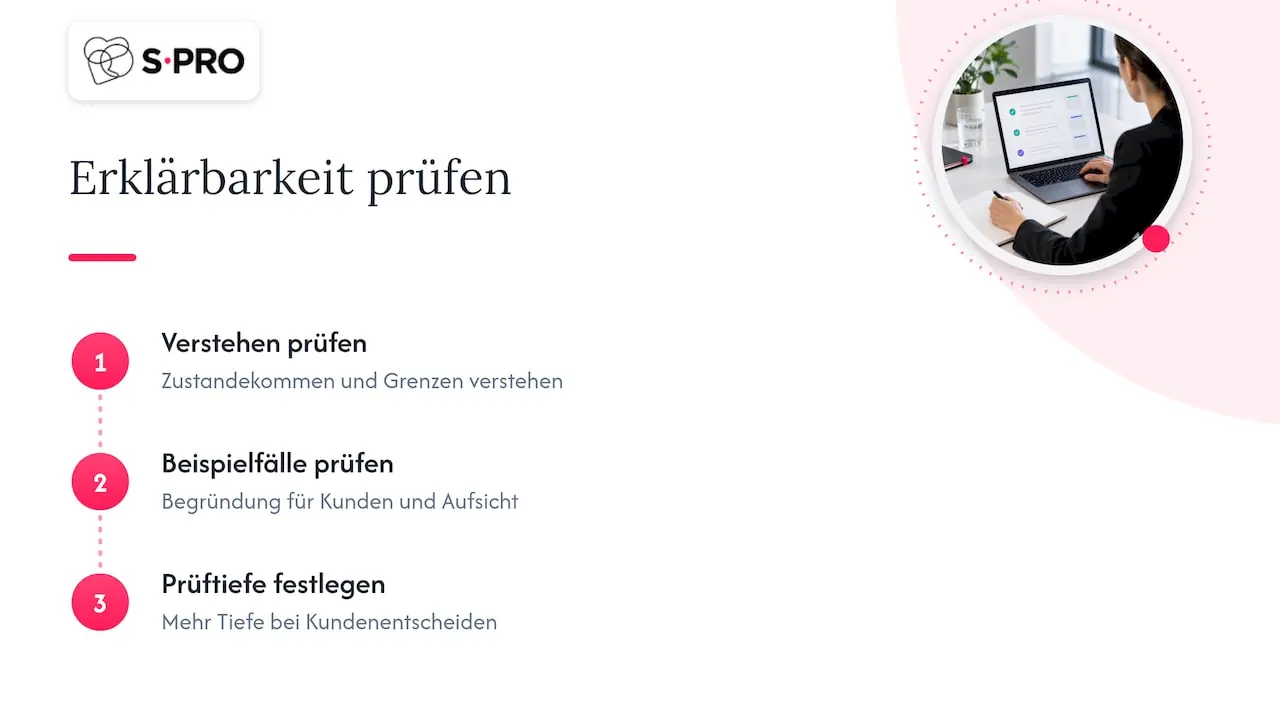
Ein Resultat, das niemand erklären kann, kann auch niemand verantworten. Fragen Sie, ob die Mitarbeitenden, die mit den Ergebnissen arbeiten, deren Zustandekommen und Grenzen verstehen. Lassen Sie sich an Beispielfällen zeigen, wie ein Ergebnis gegenüber einem Kunden oder der Aufsicht begründet würde. Die nötige Tiefe hängt vom Einsatz ab: Eine Zusammenfassung interner Protokolle braucht weniger als ein Modell, das Kundenentscheide beeinflusst.
Unabhängige Prüfung vor dem Produktivbetrieb
Prüfen Sie, ob wesentliche Anwendungen vor dem Einsatz von qualifizierten Personen geprüft wurden, die nicht an der Entwicklung beteiligt waren, und ob deren Befunde nachverfolgt werden. Hat die Bank Geschäftsbeziehungen in die EU, gehört eine weitere Frage dazu: Ist geklärt, ob und wie einzelne Anwendungen unter den EU AI Act fallen und wie sie dort eingestuft werden? Diese Einstufung erfolgt pro Anwendung, nicht pauschal für die ganze Bank.
KI in der eigenen Prüfung: das Beleg-Prinzip
Die Eidgenössische Finanzkontrolle beschreibt in ihrem Fachtext zur digitalen Audit-Workforce mit agentischer KI, wie KI-Agenten Revisoren entlang des gesamten Prüfzyklus unterstützen können:
- Risikobeurteilung und Planung: Agenten erfassen interne Daten zu Risiken, früheren Prüfberichten, Vorfällen und Kontrollen sowie externe regulatorische Informationen, priorisieren Risiken und schlagen Prüfziele, Umfang und Vorgehen vor.
- Prüfungsdurchführung: Sie werten Transaktionen, KYC-Unterlagen, Systemprotokolle und Kontrolldurchführungen aus, ergänzt um PEP- und Sanktionslisten, und erkennen Anomalien, fehlende oder veraltete Dokumente und erhöhte Risikohinweise.
- Berichterstattung: Sie strukturieren Feststellungen vor und erstellen Visualisierungen und Berichtsentwürfe, die Revisoren prüfen.
Der letzte Punkt ist der wichtigste. In einem weiteren Fachtext hält die EFK fest, dass autonome Agenten komplexe Prüfschritte automatisieren können, Unabhängigkeit, professionelles Urteil und kritische Skepsis der Revisoren aber nicht ersetzen dürfen.
Daraus leiten wir das Beleg-Prinzip ab, das wir für jede KI-gestützte Revisionsarbeit empfehlen:
- Jede Aussage zeigt auf ihre Quelle. Ein Befund nennt die Transaktionsnummer, das Dokument, den Logeintrag oder die Seite einer Weisung, auf die er sich stützt. Ein Hinweis ohne Quellenverweis ist eine Hypothese, kein Befund.
- Der Revisor prüft die Quelle, nicht den Text. Die KI-Zusammenfassung ersetzt den Blick in das Originaldokument nicht. Sie zeigt nur, wo es sich lohnt hinzuschauen.
- Die Arbeitspapiere halten den Weg fest. Abgelegt werden Datenbasis, Abfrage oder Prompt, Modellversion, Ergebnis und die Würdigung durch den Revisor. So bleibt die Prüfung auch später reproduzierbar.
- Das Urteil bleibt beim Menschen. Die Einstufung eines Befunds, seine Kommunikation an das Management und die Berichterstattung an das Audit-Committee sind Aufgaben der Revision, nicht der Software.
- Die eigenen Werkzeuge werden wie fremde behandelt. Die Revision führt ihre KI-Anwendungen im Inventar der Bank, dokumentiert sie und lässt sie unabhängig beurteilen.
Das Prinzip passt zu den Global Internal Audit Standards des IIA, die seit dem 9. Januar 2025 wirksam sind und Anforderungen an die Informationen, Analysen und Dokumentation von Prüfungen formulieren. Die Standards schreiben keinen KI-Einsatz vor. Sie setzen aber den Rahmen, an dem sich KI-gestützte Arbeit messen lassen muss.
Continuous Auditing: laufend prüfen, unabhängig bleiben
Viele Revisionsleiter verbinden KI mit Continuous Auditing. Das IIA beschreibt Continuous Auditing in seinem Leitfaden GTAG 3 als technologiegestützte, laufende Beurteilung von Risiken und Kontrollen anstelle periodischer Prüfungen auf Basis von Stichproben. Analysiert werden können Transaktionen, Protokolle, Vorfälle, unstrukturierte Daten, Änderungen an IT-Konfigurationen, Anwendungskontrollen und Funktionentrennung. Auffälligkeiten und ihre Ursachen beurteilen weiterhin die Revisoren.
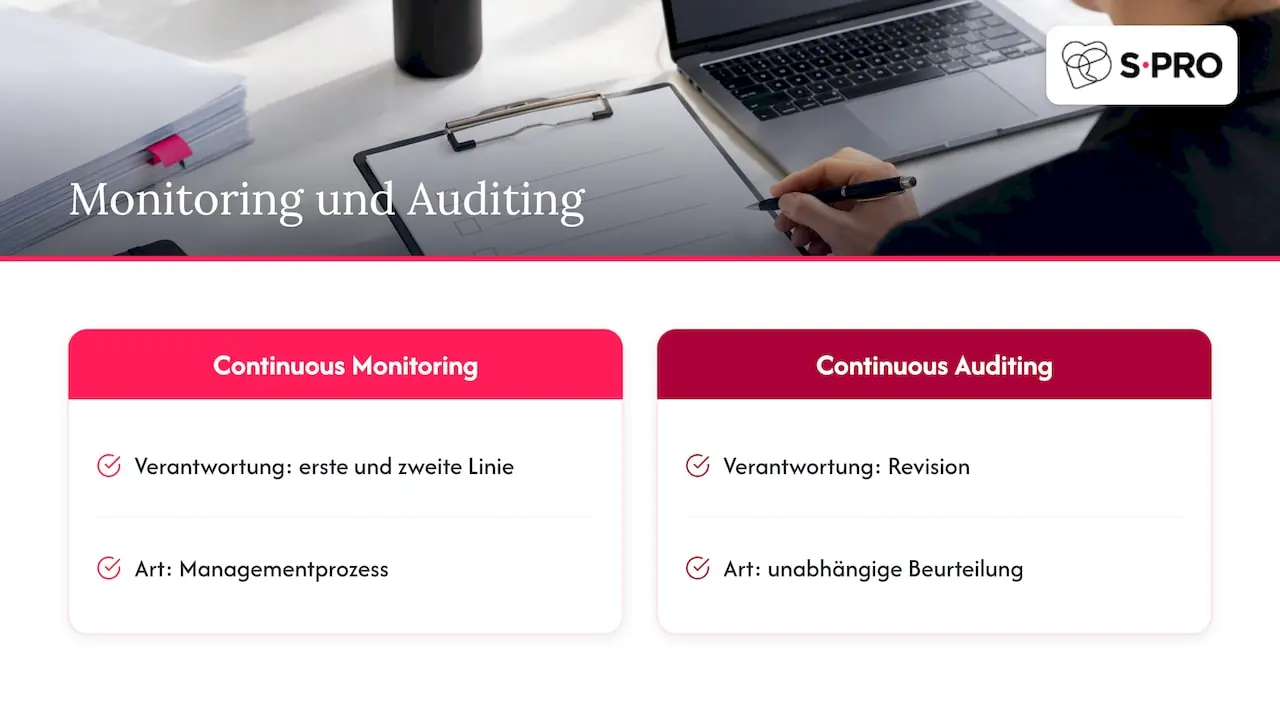
Wichtig ist die Abgrenzung: Continuous Monitoring ist ein laufender Managementprozess der ersten und zweiten Linie. Continuous Auditing ist die unabhängige laufende Beurteilung durch die Revision. Wer beides vermischt, gefährdet die Unabhängigkeit.
KI erweitert den Bereich, der laufend prüfbar ist. Regelbasierte Skripte eignen sich für strukturierte Daten wie Zahlungen oder Berechtigungen. Sprachmodelle erschliessen zusätzlich unstrukturierte Inhalte: Kundendossiers, Gesprächsnotizen, Verträge oder Begründungen in Ausnahmebewilligungen. Ein Beispiel aus der Praxis: Ein Agent prüft laufend, ob für neu eröffnete Geschäftsbeziehungen mit erhöhtem Risiko die nötigen Dokumente vorliegen, und meldet Lücken mit Verweis auf das konkrete Dossier.
Voraussetzungen für Continuous Auditing mit KI sind ein lesender Datenzugang ohne Eingriff in operative Systeme, abgestimmte Regeln mit der Revisionsleitung, definierte Schwellen für Meldungen und ein Prozess, in dem jede Meldung von einem Revisor gewürdigt wird.
Pilotfallen und wie Sie sie vermeiden
Ein KI-Pilot in der Revision ist schnell gestartet. Damit er in den Regelbetrieb gelangt, sollten Sie diese Fallen kennen:
- Der Use Case ist zu breit. “KI für die Revision” ist kein Pilot. Wählen Sie einen klar abgegrenzten Prüfschritt, etwa die Vollständigkeitsprüfung von KYC-Dossiers oder die Vorbereitung der Risikobeurteilung für die Jahresplanung.
- Der Datenzugang ist nicht geklärt. Viele Piloten arbeiten mit Exporten, die im Betrieb niemand regelmässig liefert. Klären Sie früh mit IT und Datenschutz, auf welche Systeme die Revision lesend zugreifen darf.
- Die Dokumentation fehlt von Anfang an. Wenn die Revision ihre eigenen Werkzeuge nicht nach den Prüffragen oben dokumentiert, verliert sie ihre Glaubwürdigkeit gegenüber den geprüften Bereichen.
- Das Ergebnis lässt sich nicht belegen. Ein Pilot, der überzeugende Texte, aber keine Quellenverweise liefert, scheitert spätestens im ersten Review des Audit-Committees.
- Niemand ist für den Betrieb zuständig. Modelle, Prompts und Datenquellen ändern sich. Ohne verantwortliche Person für Pflege und Überwachung veraltet das Werkzeug.
- Die Revisoren werden nicht befähigt. Das Team muss Ergebnisse kritisch würdigen können. Dafür braucht es Schulung und Erfahrungsaustausch, etwa in den ERFA-Gruppen von IIA Switzerland zu künstlicher Intelligenz und Data Analytics.
Unsere Perspektive
Wir sehen KI in der Internen Revision nicht als Werkzeug, das Revisoren ersetzt, sondern als zusätzliche Prüfkapazität, die ihre Abdeckung erweitert und ihnen Zeit für das Urteil verschafft. Der Mehrwert entsteht dort, wo Agenten mühsame Vorarbeit leisten: Daten zusammenführen, Dossiers abgleichen, Auffälligkeiten mit Quellenverweis vorlegen.
Entscheidend ist aus unserer Sicht die Architektur. Eine KI-Lösung für die Revision muss lesend auf die richtigen Daten zugreifen, jeden Schritt protokollieren und jeden Befund an seinen Beleg binden. Genau so bauen wir Agenten: mit nachvollziehbaren Audit-Trails und Human-in-the-Loop, im Hinblick auf die Anforderungen von EU AI Act, FINMA und DORA konzipiert.
Wir empfehlen, mit einem engen Prüfschritt zu beginnen, ihn sauber zu dokumentieren und erst dann zu erweitern. So wird die Revision selbst zum Vorbild für den verantwortungsvollen KI-Einsatz, den sie in der Bank prüft.
Das S-PRO-Team
Wie S-PRO unterstützt
S-PRO ist ein internationales Schweizer Unternehmen mit Hauptsitz in Zürich (Löwenstrasse 45, 8001 Zürich) und R&D-Zentren in Zürich und Łódź. Seit 2014 entwickeln wir mit über 250 Ingenieuren KI-Agenten und Software für Banken, Vermögensverwalter, Asset Manager und Fintechs. S-PRO ist ISO 27001 und ISO 27701 zertifiziert und Partner im Claude Partner Network.
Für Revisionsleiter und CROs unterstützen wir mit diesen Leistungen:
- Technologieberatung: Wir helfen Ihnen, geeignete Prüfschritte für KI auszuwählen, Datenzugänge zu klären und das Beleg-Prinzip in Ihre Arbeitspapiere zu übertragen.
- KI-Agenten für Banken und Agenten für Prozessautomatisierung: Wir entwickeln Agenten, die Daten für Risikobeurteilung, Prüfungsdurchführung und Continuous Auditing aufbereiten und jeden Befund an seine Quelle binden.
- KI-Pilot in die Produktion: Wir führen einen eng abgegrenzten Pilot so, dass Dokumentation, Tests und Verantwortlichkeiten von Beginn an stehen und der Übergang in den Regelbetrieb gelingt.
Wir bauen jede Lösung auf unserer eigenen agentischen Plattform S-PRO Agents auf und betreiben sie als Service. Sprechen Sie mit unserem Team über KI in Ihrer Revision.
Häufige Fragen
Verlangt die FINMA, dass die Interne Revision KI-Anwendungen prüft?
Die Aufsichtsmitteilung 08/2024 beschreibt Beobachtungen und Erwartungen der FINMA aus ihrer Aufsichtstätigkeit, sie begründet keine neuen Pflichten. Welche Prüfungen die Revision plant, folgt aus ihrer eigenen Risikobeurteilung. Die sieben Themen der Mitteilung eignen sich aber gut als Gliederung, wenn KI-Anwendungen in der Bank wesentlich sind.
Was unterscheidet Continuous Auditing von Continuous Monitoring?
Continuous Monitoring ist ein laufender Prozess des Managements, um die eigenen Kontrollen zu überwachen. Continuous Auditing ist die unabhängige, laufende Beurteilung von Risiken und Kontrollen durch die Interne Revision. Beide können dieselben Daten nutzen, müssen aber organisatorisch getrennt bleiben.
Darf die Revision Befunde auf KI-Ergebnisse stützen?
Ja, wenn das Beleg-Prinzip eingehalten wird: Jeder Befund verweist auf eine nachprüfbare Quelle, und ein Revisor hat diese Quelle selbst gewürdigt. Datenbasis, Prompt, Modellversion und Würdigung gehören in die Arbeitspapiere. Das Urteil über den Befund bleibt immer beim Menschen.
Was kostet ein KI-Pilot für die Interne Revision?
Bei S-PRO beginnt ein Design-Thinking-Pilot ab CHF 20’000 und dauert 2–4 Wochen. Der genaue Umfang hängt vom gewählten Prüfschritt, den Datenquellen und den Anforderungen an Dokumentation und Betrieb ab. Wir klären das gemeinsam mit Ihnen in einem ersten Gespräch.
Quellen
- FINMA-Aufsichtsmitteilung 08/2024: Governance und Risikomanagement beim Einsatz künstlicher Intelligenz
- IIA: Global Internal Audit Standards
- IIA: GTAG 3 Continuous Auditing
- EFK: A Novel Digital Audit Workforce
- EFK: Piloter des agents autonomes dans l’audit
- BLKB: Reglement über das Prüfwesen
- IIA Switzerland: ERFA-Gruppen
Empfehlungen
Abonnieren


Vielen Dank!
Machen Sie sich bereit! Sie erhalten handverlesene Inhalte direkt in Ihren Posteingang.