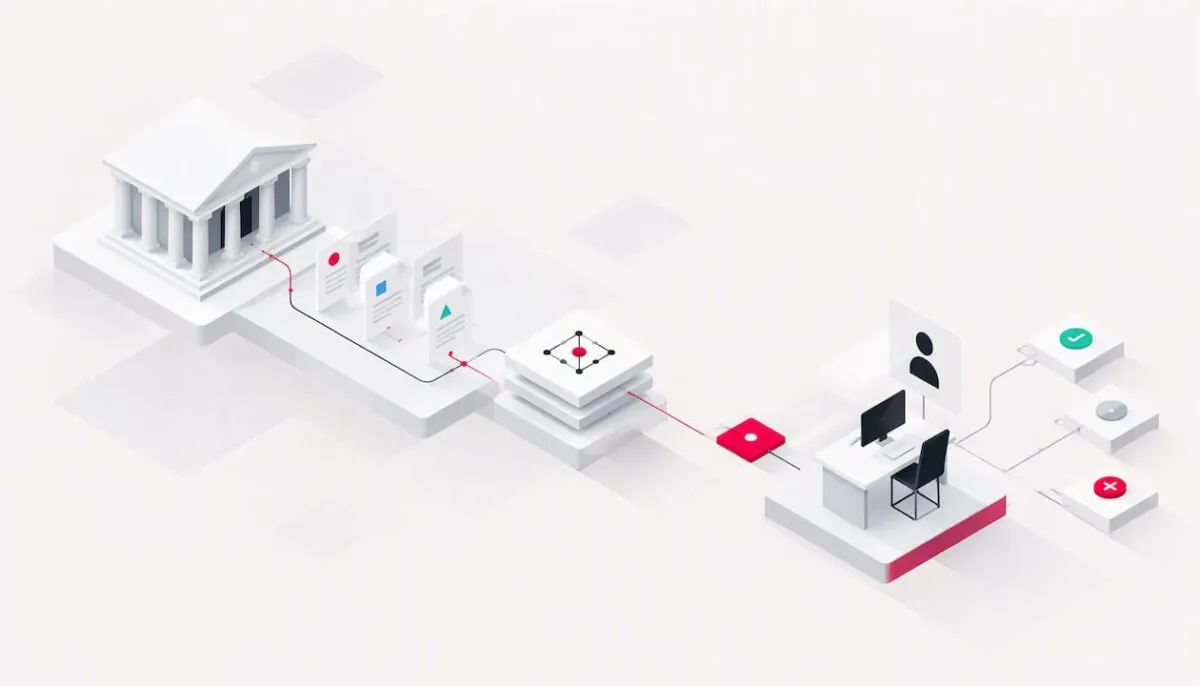
Eine Bank automatisiert Compliance dort, wo viel gleichartige Prüfarbeit anfällt: bei der Vorprüfung von AML-Alerts, bei der Dokumentenprüfung im KYC-Onboarding und bei der Vorbereitung von Reporting und internen Auskünften. KI-Agenten sammeln Daten, gleichen sie ab, schreiben begründete Entwürfe und legen jeden Schritt nachvollziehbar ab. Die Entscheidung, ob eine Geschäftsbeziehung eröffnet, ein Verdacht gemeldet oder ein Risiko akzeptiert wird, bleibt bei Menschen mit klar zugewiesener Verantwortung. Im Folgenden finden Sie für jede der drei Aufgaben die konkrete Arbeitsteilung zwischen Agent und Mensch, die einschlägigen Aussagen von FINMA und EDÖB und einen Ablauf für die Einführung.
Kurz gesagt
- KI bringt in der Bank-Compliance vor allem bei drei Aufgaben Entlastung: AML-Alert-Triage, KYC-Prüfung und Compliance-Support wie Reporting-Vorbereitung und Regelwerksanfragen.
- Die Verantwortung für die Einhaltung der Vorgaben bleibt beim Institut und seinen Organen, unabhängig davon, wie viel Vorarbeit ein System leistet.
- Die FINMA hält in ihrer Aufsichtsmitteilung 02/2026 vom 9. April 2026 fest, dass Transaktionsüberwachungssysteme potenzielle Verdachtsfälle umgehend identifizieren können müssen. Wer die Alert-Bearbeitung beschleunigt, unterstützt genau diesen Anspruch.
- Governance, Kontrolle und Nachvollziehbarkeit ihrer KI-Systeme muss die Bank selbst nachweisen.
- Der sinnvolle Startpunkt ist die eigene Risikoanalyse, nicht die Technologie.
Inhaltsverzeichnis
- Was Compliance in einer Bank umfasst
- Drei Aufgaben, bei denen KI-Agenten die Compliance entlasten
- Arbeitsteilung auf einen Blick
- Was die Aufsicht schreibt, und was nicht
- Wo der Mensch zuständig bleibt
- Einführung in fünf Schritten
- Unsere Sicht: Automatisierung, die prüfbar bleibt
- Häufige Fragen
- Wie S-PRO unterstützt
- Quellen
Was Compliance in einer Bank umfasst
Compliance heisst, dass eine Bank die für ihr Geschäft geltenden Gesetze, Aufsichtsvorgaben und internen Regeln einhält und dies belegen kann. Der zweite Teil ist für die Automatisierung entscheidend: Jede Prüfung, die ein System übernimmt, muss später genauso erklärbar sein wie eine Prüfung durch eine Mitarbeiterin oder einen Mitarbeiter.
Im Organigramm ist die Compliance-Funktion die zweite Verteidigungslinie. Der Basler Ausschuss für Bankenaufsicht beschreibt sie in seinen Leitlinien zur Compliance-Funktion (Stand 2026) als Teil eines Modells, in dem die interne Revision die Compliance unabhängig überprüft. Er betont ausserdem, dass Compliance bei der obersten Führungsebene beginnt und in der Unternehmenskultur verankert sein muss. Für ein KI-Projekt folgt daraus: Die Geschäftsleitung entscheidet über Einsatz und Grenzen der Automatisierung, nicht das IT-Team allein.
Auch das Schweizer Recht ordnet die Verantwortung klar zu. Für Institute mit Bewilligung nach Art. 1b BankG, der sogenannten Fintech-Bewilligung, schreibt Art. 14e BankV (Fassung 2025) vor, dass sie die Einhaltung rechtlicher und unternehmensinterner Vorgaben, ein wirksames Risikomanagement und ein wirksames internes Kontrollsystem sicherstellen. Die zuständigen Stellen müssen vom ertragsorientierten Geschäft unabhängig sein. Ein KI-Agent kann diese Stellen entlasten, ihre Funktion aber nicht übernehmen.
Konkret umfasst die tägliche Compliance-Arbeit in Schweizer Instituten typischerweise:
- Sorgfaltspflichten bei Aufnahme und Überwachung von Geschäftsbeziehungen (KYC)
- Überwachung von Transaktionen und Abklärung auffälliger Muster (AML)
- Sanktions- und Adverse-Media-Screening
- Beratung der Fachbereiche zu Regeln und Weisungen
- Reporting an Geschäftsleitung, Verwaltungsrat und Aufsicht
- Dokumentation und Vorbereitung von Prüfungen
Viele dieser Tätigkeiten bestehen zu einem grossen Teil aus Recherchieren, Abgleichen und Zusammenfassen. Genau dort setzen Agenten an.
Drei Aufgaben, bei denen KI-Agenten die Compliance entlasten
Ein KI-Agent unterscheidet sich von klassischer Regelautomatisierung dadurch, dass er unstrukturierte Inhalte lesen, mehrere Systeme abfragen und einen begründeten Vorschlag formulieren kann. Bestehende AML- oder Core-Banking-Systeme ersetzt er nicht. Er arbeitet mit ihren Daten und gibt sein Ergebnis an eine Person weiter, die entscheidet.
AML und Transaktionsüberwachung
Regelbasierte Monitoring-Systeme erzeugen viele Alerts, von denen sich ein grosser Teil nach der Abklärung als unauffällig erweist. Die Analystinnen und Analysten verbringen ihre Zeit dann vor allem damit, Informationen zusammenzutragen: Kundenprofil, Transaktionshistorie, Gegenparteien, frühere Abklärungen, öffentliche Quellen.
Die FINMA formuliert den Massstab in den Hinweisen ihrer Aufsichtsmitteilung 02/2026 vom 9. April 2026 deutlich: „Insbesondere müssen die Transaktionsüberwachungssysteme in der Lage sein, potenzielle Verdachtsfälle umgehend zu identifizieren.“ Ein System, das Alerts zwar erzeugt, deren Bearbeitung aber wochenlang im Rückstand ist, wird diesem Anspruch in der Praxis nur schwer gerecht.
Ein Agent kann in diesem Ablauf folgende Arbeit übernehmen:
- Kontext sammeln: Er zieht zu jedem Alert die relevanten Daten aus Kernbankensystem, KYC-Dossier und früheren Abklärungen zusammen.
- Muster einordnen: Er vergleicht die Transaktion mit dem erwarteten Kundenverhalten und dem dokumentierten Hintergrund der Geschäftsbeziehung.
- Externe Informationen prüfen: Er durchsucht Adverse-Media-Quellen und Sanktionslisten und markiert Treffer mit Fundstelle.
- Empfehlung schreiben: Er formuliert eine begründete Einschätzung, etwa „schliessen“, „vertieft abklären“ oder „eskalieren“, und verweist auf jede verwendete Quelle.
- Dokumentieren: Er legt Entwurf, Datengrundlage und Begründung im Audit-Trail ab.
Beim Menschen bleibt die Entscheidung: ob ein Alert geschlossen wird, ob eine vertiefte Abklärung nötig ist und ob ein Verdacht an die Meldestelle geht. Der Agent verkürzt den Weg zur Entscheidung, er trifft sie nicht.
KYC und Onboarding
Beim Onboarding und bei periodischen Überprüfungen fallen viele Dokumente an: Ausweise, Handelsregisterauszüge, Formulare zur wirtschaftlich berechtigten Person, Belege zur Herkunft der Vermögenswerte. Die Prüfung ist anspruchsvoll, weil Angaben über mehrere Dokumente hinweg zusammenpassen müssen.
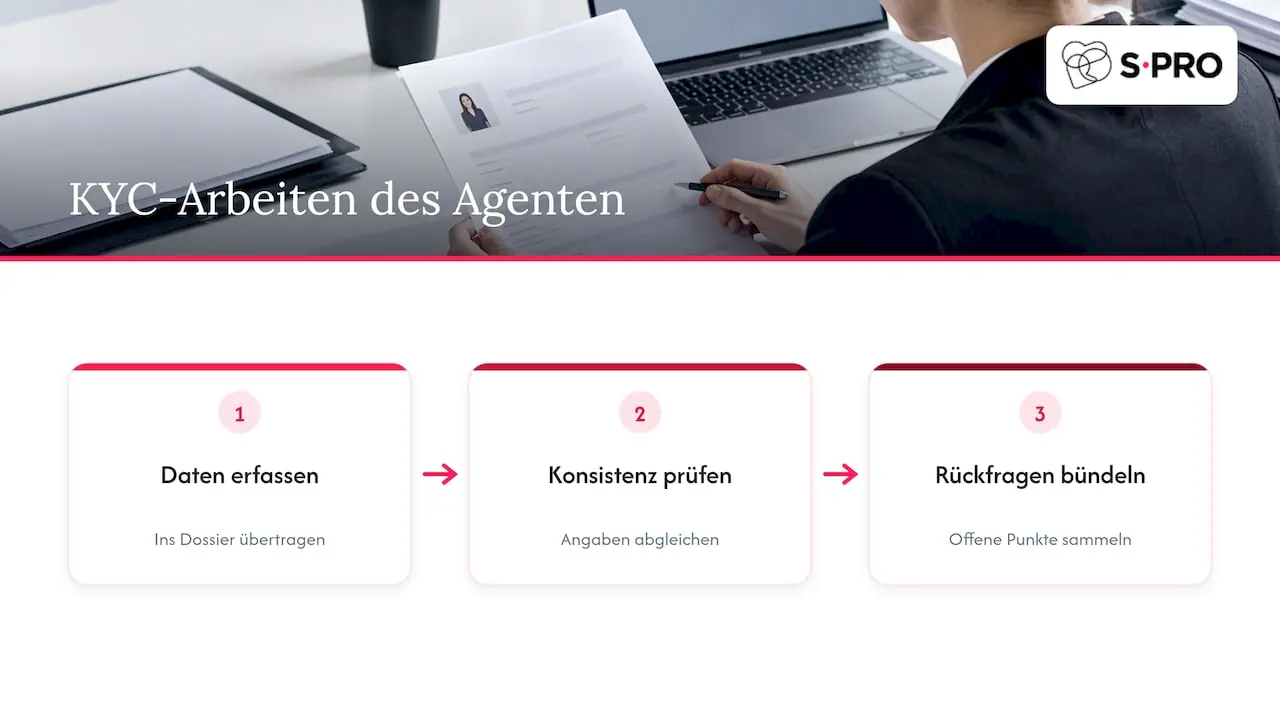
Ein Agent übernimmt hier vor allem drei Arbeiten. Er liest Dokumente aus und überträgt die Angaben strukturiert in das Dossier. Er prüft die Konsistenz, etwa ob Name, Adresse und Beteiligungsverhältnisse in allen Unterlagen übereinstimmen und ob die dargestellte Herkunft der Vermögenswerte plausibel zum Profil passt. Und er erstellt eine Liste offener Punkte, die der Kundenberater oder die Compliance beim Kunden nachfragen muss.
Bei periodischen KYC-Überprüfungen kann der Agent zusätzlich vorbereiten, was sich seit der letzten Prüfung verändert hat: neue Transaktionsmuster, geänderte Beteiligungen, neue Medienberichte. Die zuständige Person sieht so auf einen Blick, wo sich eine genauere Betrachtung lohnt.
Beim Menschen bleiben die Risikoeinstufung der Geschäftsbeziehung, die Genehmigung von Beziehungen mit erhöhtem Risiko und jede Ausnahme von der Weisung. Hier zählt auch der Datenschutz: Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte hielt im September 2025 auf seiner Seite zu KI und Datenschutz fest, dass das Datenschutzgesetz technologieneutral ist und direkt auf KI-gestützte Datenbearbeitungen anwendbar ist. Betroffene Personen haben laut EDÖB das Recht, bei automatisierten Einzelentscheidungen eine Überprüfung durch einen Menschen einzufordern oder der automatisierten Bearbeitung zu widersprechen. Wer eine Kontoeröffnung vollständig automatisch ablehnen lässt, muss diesen Weg also organisatorisch vorsehen.
Compliance-Support: Reporting, Regelwerke und Anfragen
Die dritte Aufgabe ist weniger sichtbar, bindet aber viel Kapazität. Compliance-Teams beantworten Fragen der Fachbereiche zu Weisungen, verfolgen regulatorische Änderungen, bereiten Berichte an Geschäftsleitung und Verwaltungsrat vor und stellen Unterlagen für Prüfungen zusammen.
Typische Arbeiten, die ein Agent hier übernimmt:
- Regelwerksanfragen beantworten: Ein Agent durchsucht interne Weisungen und Rundschreiben und antwortet mit Verweis auf die genaue Textstelle. Bei Unklarheiten leitet er an die Compliance weiter.
- Regulatorische Änderungen sichten: Er fasst neue Publikationen der Aufsicht zusammen und ordnet sie den betroffenen internen Weisungen zu.
- Berichte vorbereiten: Er stellt Kennzahlen und Erläuterungen aus verschiedenen Systemen zusammen und erstellt einen Entwurf.
- Prüfungsunterlagen zusammenstellen: Er sammelt Belege zu Kontrollen und verweist auf die Quelle jedes Dokuments.
Gerade beim Reporting stossen Standardwerkzeuge oft an Grenzen, weil die Datenquellen jeder Bank anders aufgebaut sind. Wie eine individuelle Lösung für regulatorisches Reporting aussehen kann, beschreiben wir auf einer eigenen Seite. Beim Menschen bleiben in jedem Fall die Auslegung einer Vorschrift, die Freigabe eines Berichts und jede Kommunikation mit der Aufsicht.
Arbeitsteilung auf einen Blick
| Aufgabe | Was der KI-Agent vorbereitet | Was beim Menschen bleibt |
|---|---|---|
| AML-Alert-Triage | Kontext zusammentragen, Muster einordnen, Medien und Sanktionslisten prüfen, begründete Empfehlung | Alert schliessen oder eskalieren, Entscheid über Verdachtsmeldung |
| Transaktionsüberwachung | Priorisierung der Alerts nach Risikohinweisen, Entwurf der Abklärungsnotiz | Kalibrierung der Szenarien, Abnahme der Regeln |
| KYC-Onboarding | Dokumente auslesen, Konsistenz prüfen, offene Punkte auflisten | Risikoeinstufung, Genehmigung erhöhter Risiken, Ausnahmen |
| Periodic KYC | Veränderungen seit letzter Prüfung zusammenfassen | Bestätigung oder Anpassung des Profils |
| Compliance-Support | Regelwerksauskünfte mit Fundstelle, Berichtsentwürfe, Belegsammlung | Auslegung, Freigabe, Kontakt mit der Aufsicht |
Was die Aufsicht schreibt, und was nicht
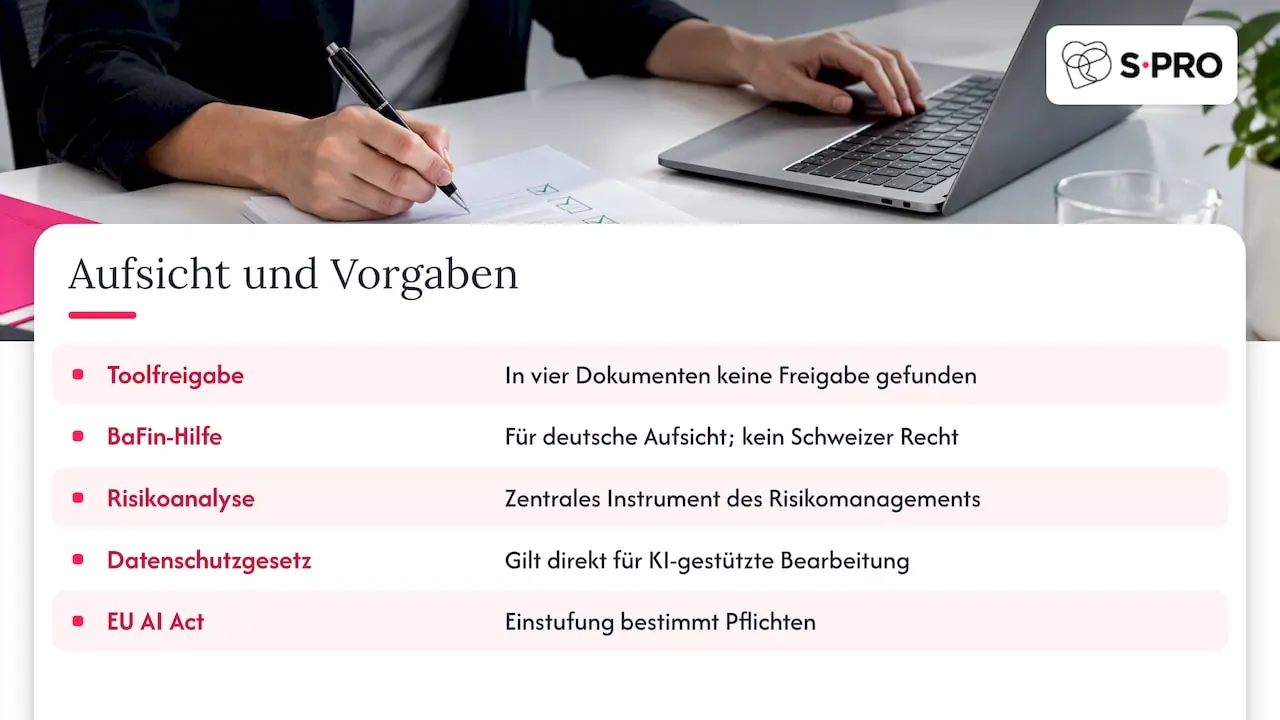
Viele Entscheidungsträger fragen zuerst, ob die FINMA bestimmte Werkzeuge zulässt. Die Antwort ist nüchtern: In den vier gelesenen Dokumenten (BaFin OH 18.12.2025, FINMA AM 08/2024, 04/2026, 02/2026) fanden wir keinen Text, der ein Tool freigibt. Die Orientierungshilfe der deutschen BaFin vom 18. Dezember 2025 richtet sich an Institute unter deutscher Aufsicht und ist für Schweizer Banken kein geltendes Recht, zeigt aber, wie eine europäische Aufsicht das Thema angeht.
Was die Aufsicht dagegen deutlich formuliert, sind Erwartungen an die Ergebnisse. Neben dem Anspruch an die Transaktionsüberwachung aus der Aufsichtsmitteilung 02/2026 betrifft das die Grundlagen des Risikomanagements. Die FINMA-Aufsichtsmitteilung 04/2026 vom 4. Juni 2026 bezeichnet die Risikoanalyse als das „zentrale Steuerungsinstrument“ und als „Ausgangspunkt des Risikomanagements“. Diese Aussage betrifft die Risikoanalyse selbst, nicht KI. Für Automatisierungsprojekte ist sie trotzdem nützlich: Wer weiss, wo die eigenen Risiken liegen, weiss auch, wo Automatisierung die grösste Wirkung hat und wo sie besonders sorgfältig kontrolliert werden muss.
Für die KI-Systeme selbst kommen weitere Rahmen hinzu. Das Datenschutzgesetz gilt nach Auffassung des EDÖB direkt für KI-gestützte Bearbeitungen. Banken mit Geschäft oder Kunden in der EU prüfen zudem, wie ihre Systeme unter dem EU AI Act einzustufen sind, denn davon hängen Dokumentations-, Transparenz- und Aufsichtspflichten ab.
Wo der Mensch zuständig bleibt
Aus den Vorgaben und aus der Praxis lassen sich klare Grenzen ableiten. Der Mensch bleibt zuständig für:
- Entscheide mit Rechtswirkung: Eröffnung oder Ablehnung einer Geschäftsbeziehung, Saldierung, Verdachtsmeldung.
- Risikoakzeptanz: Die Genehmigung von Beziehungen mit erhöhtem Risiko und jede Abweichung von der Weisung.
- Auslegung: Was eine neue Vorschrift für das eigene Geschäft bedeutet, entscheidet die Compliance.
- Abnahme der Systeme: Bevor ein Agent produktiv arbeitet, prüft eine unabhängige Stelle seine Logik, Datenbasis und Grenzen.
- Überwachung im Betrieb: Stichproben, Qualitätskontrollen und die Reaktion auf Auffälligkeiten im Verhalten des Agenten.
Damit dieses Prinzip im Alltag trägt, braucht es drei technische Voraussetzungen. Erstens einen vollständigen Audit-Trail: Welche Daten hat der Agent verwendet, welche Schritte ausgeführt, welche Empfehlung abgegeben, und wer hat danach wie entschieden? Zweitens nachvollziehbare Begründungen mit Verweis auf Quellen, damit die zuständige Person die Empfehlung prüfen kann, statt ihr blind zu folgen. Drittens klare Eskalationsregeln, die festlegen, wann der Agent nicht weiterarbeitet und den Fall an einen Menschen übergibt.
Ein häufiger Fehler ist ein Human-in-the-Loop, der nur formal besteht. Wenn eine Analystin hunderte Empfehlungen pro Tag bestätigt, ohne die Begründung lesen zu können, ist die Kontrolle wirkungslos. Die Benutzeroberfläche muss so gestaltet sein, dass die Prüfung in vernünftiger Zeit möglich ist.
Einführung in fünf Schritten
- Mit der Risikoanalyse beginnen. Leiten Sie aus der eigenen Risikoanalyse ab, welche Prozesse am stärksten belastet sind und wo Verzögerungen das grösste Risiko darstellen. Das ist meist eine bessere Auswahlhilfe als die Frage, wo die Technologie am elegantesten wirkt.
- Einen Prozess eng abgrenzen. Wählen Sie zum Beispiel die Triage einer bestimmten Alert-Kategorie oder die Dokumentenprüfung für eine Kundengruppe. Definieren Sie, was der Agent tun darf und was nicht.
- Im Schattenbetrieb testen. Lassen Sie den Agenten parallel zu den bestehenden Abläufen arbeiten und vergleichen Sie seine Empfehlungen mit den Entscheiden Ihrer Fachleute. So entsteht eine belastbare Grundlage für die Abnahme.
- Governance vor dem Go-live klären. Halten Sie Verantwortlichkeiten, Freigaben, Eskalationsregeln, Datenschutzfragen und das Vorgehen bei Fehlern schriftlich fest. Beziehen Sie interne Revision und Datenschutz früh ein.
- Nutzen und Qualität laufend messen. Geeignete Messgrössen sind etwa die Durchlaufzeit pro Alert oder Dossier, der Rückstand offener Fälle, die Übereinstimmung zwischen Empfehlung und menschlichem Entscheid, die Zahl der Rückfragen und die Ergebnisse von Qualitätsstichproben. Legen Sie die Ausgangswerte vor dem Start fest, sonst lässt sich der Nutzen später nicht belegen.
Unsere Sicht: Automatisierung, die prüfbar bleibt
Wir erleben in Gesprächen mit Banken und Vermögensverwaltern häufig dieselbe Ausgangslage. Die Compliance ist nicht überlastet, weil die Fachleute zu wenig wissen, sondern weil sie einen grossen Teil ihrer Zeit mit Suchen, Kopieren und Zusammenfassen verbringen. Genau diese Arbeit können Agenten übernehmen.
Entscheidend ist aus unserer Sicht nicht, wie viel ein Agent automatisch erledigt, sondern wie gut seine Arbeit geprüft werden kann. Wir bauen Agenten deshalb so, dass jede Empfehlung eine Begründung und Quellenverweise enthält und jeder Schritt im Audit-Trail landet. Bestehende AML-Systeme bleiben in Betrieb, der Agent arbeitet mit ihren Ergebnissen.
Unsere Empfehlung: Beginnen Sie klein, mit einem klar abgegrenzten Prozess, messbaren Ausgangswerten und einer Fachabteilung, die den Agenten aktiv mitgestaltet. Ein Pilot, der in der Compliance Vertrauen schafft, ist mehr wert als eine breite Einführung, die niemand prüfen kann.
— Das S-PRO-Team
Häufige Fragen
Darf eine Schweizer Bank KI in der Compliance einsetzen?
Massgeblich ist, ob Risikomanagement, internes Kontrollsystem und Datenschutz auch beim Einsatz von KI wirksam funktionieren. In den vier gelesenen Dokumenten (BaFin OH 18.12.2025, FINMA AM 08/2024, 04/2026, 02/2026) fanden wir keinen Text, der ein Tool freigibt; die Verantwortung für den Einsatz bleibt beim Institut. Für Systeme mit EU-Bezug ist zusätzlich die Einstufung unter dem EU AI Act zu prüfen.
Ersetzt ein KI-Agent das bestehende AML-System?
Nein. Das Monitoring-System erzeugt weiterhin die Alerts, der Agent unterstützt bei der Abklärung. Er sammelt Kontext, prüft externe Quellen und formuliert eine begründete Empfehlung, über die eine Person entscheidet.
Wer haftet, wenn der Agent einen Fehler macht?
Die Verantwortung bleibt beim Institut und bei den Personen, die gestützt auf die Empfehlung entscheiden. Deshalb sind Audit-Trail, nachvollziehbare Begründungen und regelmässige Stichproben zentral. Für konkrete Haftungsfragen ziehen Sie Ihre Rechtsabteilung oder eine auf Finanzmarktrecht spezialisierte Kanzlei bei.
Welcher Prozess eignet sich für den Einstieg?
Gut geeignet sind Prozesse mit hohem Volumen, klaren Regeln und gut dokumentierten Entscheiden, etwa die Triage einer bestimmten Alert-Kategorie oder die Dokumentenprüfung im Onboarding. Wählen Sie einen Bereich, in dem Ihre eigene Risikoanalyse Handlungsbedarf zeigt und in dem sich Ergebnisse im Schattenbetrieb gut vergleichen lassen.
Wie S-PRO unterstützt
S-PRO ist ein internationales Schweizer Unternehmen mit Hauptsitz in Zürich (Löwenstrasse 45, 8001 Zürich), R&D-Zentren in Zürich und Łódź und einem Büro in den USA. Seit 2014 entwickeln wir Software für Banken, Vermögensverwalter und Fintechs; heute arbeiten bei uns mehr als 250 Ingenieure. Wir sind nach ISO 27001 und ISO 27701 zertifiziert.
Für die drei Aufgaben in diesem Beitrag bieten wir AML & Transaktionsüberwachung, KYC-Onboarding-Agenten und Agenten für Prozessautomatisierung an. Unsere KI-Agenten für AML und Transaktionsüberwachung arbeiten mit Ihren bestehenden Systemen, mit Human-in-the-Loop und nachvollziehbarem Audit-Trail. Wir entwerfen die Lösungen unter Berücksichtigung der regulatorischen Anforderungen (u. a. EU AI Act, FINMA-Vorgaben und DORA). Welche Pflichten im Einzelfall gelten und wie sie erfüllt werden, klärt das Institut gemeinsam mit seiner Compliance- und Rechtsabteilung. Wir bauen jede Lösung auf unserer eigenen agentischen Plattform S-PRO Agents auf und betreiben sie als Service. Mit KI-Pilot in die Produktion begleiten wir den Weg vom abgegrenzten Pilotprozess bis zum produktiven Betrieb. S-PRO ist Partner im Claude Partner Network.
Zuletzt aktualisiert: 28. Oktober 2026
Quellen
- Basler Ausschuss für Bankenaufsicht: Compliance functions
- Art. 14e BankV, Verordnung über die Banken und Sparkassen
- EDÖB: KI und Datenschutz
Empfehlungen
Abonnieren


Vielen Dank!
Machen Sie sich bereit! Sie erhalten handverlesene Inhalte direkt in Ihren Posteingang.