

KI-Agenten können in Banken einen grossen Teil der Compliance-Vorarbeit übernehmen: Sie sammeln Belege, fassen Treffer zusammen, schlagen eine Einstufung vor und dokumentieren jeden Schritt. Die Entscheidung bleibt bei Ihren Mitarbeitenden, und genau dort setzt die Aufsicht an: Sie will sehen, dass Sie Ihre KI-Anwendungen kennen, freigeben, protokollieren, Auslagerungen steuern und laufend testen.
Dieser Leitfaden richtet sich an Compliance-Verantwortliche, CROs und COOs in der Schweiz, in Deutschland und in Österreich. Wir zeigen, welche Aufgaben sich für Agenten eignen, welche fünf Kontrollen Sie vor dem Go-live brauchen und wie FINMA, nDSG, DORA und der EU AI Act zusammenspielen.
Kurz gesagt
- KI-Agenten bereiten Compliance-Entscheide vor (KYC-Prüfungen, Alert-Triage, Adverse-Media-Screening, regulatorisches Monitoring), sie fällen sie nicht allein.
- Fünf Kontrollen tragen jede Einführung: Governance und Inventar, menschliche Freigabe, lückenlose Protokolle, gesteuerte Auslagerung und laufende Tests.
- Die FINMA hat ihre Erwartungen in der Aufsichtsmitteilung 08/2024 als Beobachtungen formuliert, nicht als neue Pflichten. Die bestehenden Governance- und Risikomanagementpflichten gelten trotzdem auch für KI.
- Der EU AI Act stuft nicht jeden Agenten als Hochrisiko-System ein. Die Kreditwürdigkeitsprüfung natürlicher Personen gehört dazu, die Einstufung erfolgt pro Anwendungsfall.
- Pilotprojekte geraten in unserer Erfahrung selten wegen des Modells ins Stocken, häufiger wegen fehlender Freigabelogik, fehlender Protokolle und unklarer Zuständigkeiten.
Inhaltsverzeichnis
- Inhalt
- Welche Compliance-Aufgaben Agenten vorbereiten
- Fünf Kontrollen, die die Aufsicht sehen will
- Schweizer und europäische Sicht
- Einführung in sechs Schritten
- Typische Pilotfallen
- Unsere Sicht
- So unterstützt S-PRO
- Häufige Fragen
- Quellen
Inhalt
- Welche Compliance-Aufgaben Agenten vorbereiten
- Fünf Kontrollen, die die Aufsicht sehen will
- Schweizer und europäische Sicht
- Einführung in sechs Schritten
- Typische Pilotfallen
- Unsere Sicht
- So unterstützt S-PRO
- Häufige Fragen
Welche Compliance-Aufgaben Agenten vorbereiten
KI-Agenten eignen sich für Compliance-Aufgaben, die viele Quellen, viel Lesearbeit und klare Prüfregeln verbinden. Sie erledigen die Vorbereitung, Ihr Team trifft den Entscheid auf einer vollständigen und dokumentierten Grundlage.
Ein Agent unterscheidet sich von einem einfachen Chatbot dadurch, dass er mehrere Schritte selbständig ausführt: Er ruft Daten aus Kernbanksystem, CRM oder Dokumentenablage ab, nutzt definierte Werkzeuge, prüft Zwischenergebnisse und übergibt am Ende ein Dossier. Für die Compliance sind vor allem diese Aufgaben interessant:
| Aufgabe | Was der Agent vorbereitet | Wer entscheidet |
|---|---|---|
| KYC-Onboarding und periodische Überprüfung | Abgleich von Ausweis, Handelsregister, wirtschaftlich Berechtigten und Source-of-Wealth-Belegen, Liste offener Punkte | Compliance Officer oder Kundenberater mit Freigaberecht |
| Adverse-Media- und Sanktionsscreening | Zusammenfassung der Treffer, Abgrenzung von Namensgleichheiten, Quellenverweise | Analyst im Screening-Team |
| Alert-Triage in der Transaktionsüberwachung | Kontext zu Alert, Kundenprofil und Transaktionshistorie, Vorschlag zur Priorisierung | AML-Analyst, bei Verdacht die Geldwäschereifachstelle |
| Regulatorisches Monitoring | Erkennen neuer Rundschreiben, Leitlinien und Gesetzesänderungen, Zuordnung zu internen Weisungen | Compliance oder Legal |
| Kontroll- und Audit-Vorbereitung | Zusammenstellen von Nachweisen, Stichproben, Abweichungslisten | Interne Revision oder Kontrollverantwortliche |
Allen Fällen gemeinsam: Der Agent arbeitet mit klar abgegrenzten Rechten, jede Quelle bleibt nachvollziehbar und der Mensch hat das letzte Wort. Die bestehenden AML- und Screening-Systeme bleiben in Betrieb, der Agent setzt auf ihren Ergebnissen auf. Wie solche Szenarien in Schweizer und deutschen Häusern aussehen, zeigen wir in unserem Überblick zu Agentic-Banking-Anwendungsfällen.
Fünf Kontrollen, die die Aufsicht sehen will
Vor dem Go-live eines Compliance-Agenten brauchen Sie fünf Kontrollen: ein Inventar mit Verantwortlichen, eine menschliche Freigabe, vollständige Protokolle, eine gesteuerte Auslagerung und laufende Tests. Sie decken sich weitgehend mit den sieben Themenbereichen, auf die sich die FINMA konzentriert: Governance, Inventarisierung und Risikoklassifizierung, Datenqualität, Tests und Überwachung, Dokumentation, Erklärbarkeit und unabhängige Überprüfung.
1. Governance und Inventar
Jeder Agent gehört in ein zentrales KI-Inventar, mit Zweck, Datenquellen, eingesetztem Modell, Risikoklasse und einer namentlich verantwortlichen Person. Das Inventar erfasst auch Systeme von Drittanbietern und Modelle, die Sie über eine API beziehen. Ergänzend legen Sie fest, wer neue Anwendungsfälle genehmigt, wer die Risikoklasse bestimmt und wann der Verwaltungsrat oder die Geschäftsleitung informiert wird. Viele Häuser verankern das im bestehenden Model Risk Management; wie das konkret aussieht, beschreiben wir im Leitfaden zum Model Risk Management für KI.
2. Menschliche Freigabe
Für jeden Schritt mit Aussenwirkung definieren Sie, ob der Agent nur vorschlägt oder ausführen darf. Im Compliance-Umfeld gilt in der Regel: Der Agent bereitet vor, ein Mensch gibt frei. Wichtig ist, dass die Freigabe echt ist. Die prüfende Person sieht die Quellen, kann den Vorschlag ändern oder ablehnen und hat die Zeit und Kompetenz dafür. Für Hochrisiko-Systeme beschreibt der EU AI Act in Artikel 14 genau diese menschliche Aufsicht, einschliesslich der Möglichkeit, das System zu übersteuern oder anzuhalten.
3. Protokolle
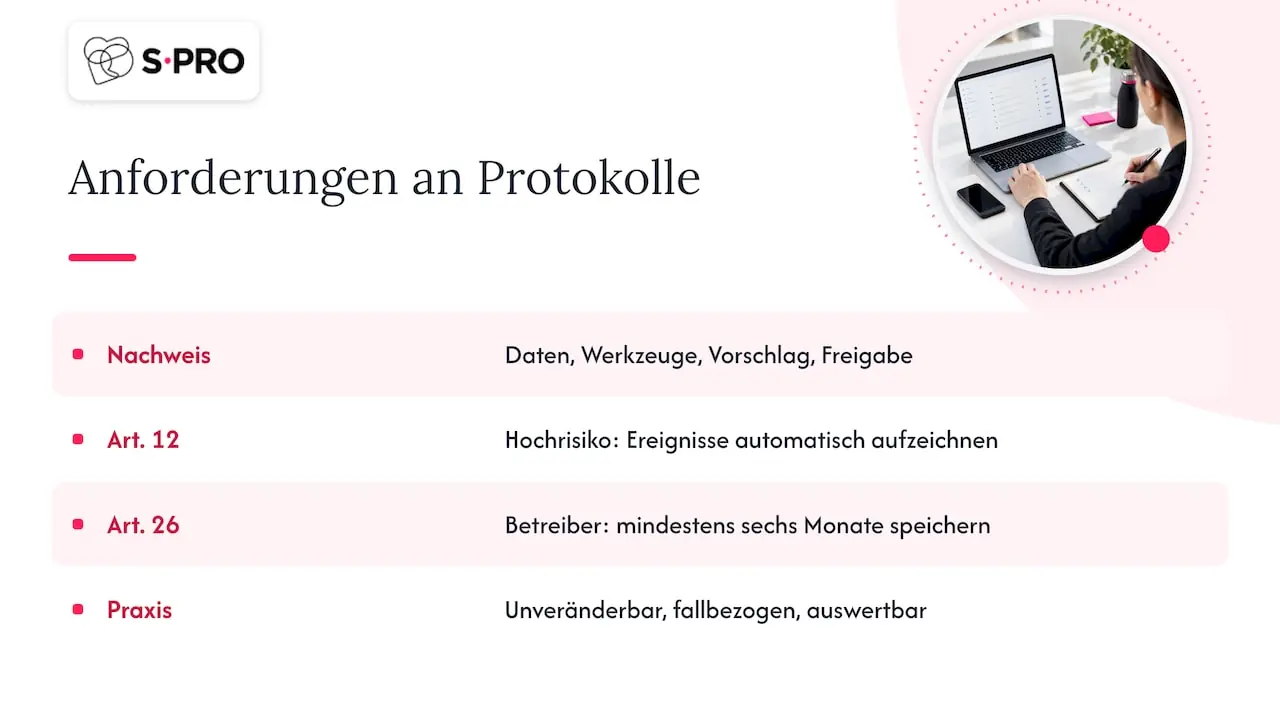
Ein Compliance-Agent muss jederzeit belegen können, was er getan hat: welche Daten er abgerufen, welche Werkzeuge er genutzt, welchen Vorschlag er gemacht und wer ihn freigegeben hat. Artikel 12 des EU AI Act verlangt für Hochrisiko-Systeme eine automatische Aufzeichnung von Ereignissen, Artikel 26 verpflichtet Betreiber, diese Protokolle mindestens sechs Monate aufzubewahren, soweit kein anderes Recht längere Fristen vorsieht. Für Banken kommen die bestehenden Aufbewahrungs- und Dokumentationspflichten hinzu. Praktisch heisst das: Protokolle unveränderbar speichern, mit Fall-ID verknüpfen und für Revision und Aufsicht auswertbar halten.
4. Auslagerung
Sobald ein Sprachmodell, eine Cloud-Plattform oder ein Entwicklungspartner im Spiel ist, wird der Agent zum Auslagerungs- und IKT-Drittparteithema. Sie klären, wo Daten verarbeitet werden, welche Prüf- und Zugriffsrechte Sie haben, wie ein Ausstieg funktioniert und wer bei einem Vorfall informiert. In der EU verlangt DORA (Verordnung (EU) 2022/2554), seit 17. Januar 2025 anwendbar, unter anderem ein Informationsregister über alle vertraglichen Vereinbarungen mit IKT-Drittdienstleistern. In der Schweiz gelten die Auslagerungsregeln der FINMA.
5. Tests und laufende Überwachung
Ein Agent wird vor dem Go-live gegen eine kuratierte Testmenge geprüft und danach laufend überwacht. Gute Testsets enthalten echte, anonymisierte Fälle, bekannte Grenzfälle und gezielte Angriffe wie manipulierte Dokumente oder Prompt-Injection. Im Betrieb beobachten Sie Übersteuerungsquoten, Abweichungen zwischen Vorschlag und Entscheid, Datenqualität und Veränderungen nach Modell-Updates. Jede Änderung an Modell, Prompt oder Werkzeugen durchläuft denselben Testlauf wie die erste Version.
Checkliste vor dem Go-live
- Der Agent ist im KI-Inventar erfasst, mit verantwortlicher Person und Risikoklasse.
- Die Freigabestufen sind pro Schritt dokumentiert und technisch erzwungen.
- Jede Aktion wird mit Quelle, Zeitpunkt und Freigabe protokolliert.
- Auslagerungs- und Datenschutzprüfung sind abgeschlossen, das Drittparteiregister ist aktuell.
- Testset, Abnahmekriterien und Monitoring-Kennzahlen sind definiert.
- Die Mitarbeitenden, die freigeben, sind geschult.
- Eine unabhängige Stelle (Risk, Revision oder Validierung) hat den Agenten geprüft.
Schweizer und europäische Sicht
Für Schweizer Banken gibt es kein eigenes KI-Gesetz, wohl aber klare Erwartungen der FINMA, das revidierte Datenschutzgesetz und, sobald EU-Bezug besteht, DORA und den EU AI Act. Deutsche und österreichische Institute arbeiten direkt unter DORA und dem EU AI Act.
FINMA. Die FINMA hat am 18. Dezember 2024 die Aufsichtsmitteilung 08/2024 zu Governance und Risikomanagement beim Einsatz künstlicher Intelligenz veröffentlicht. Sie fasst Beobachtungen aus der Aufsichtstätigkeit zusammen und schafft keine neuen Pflichten. Sie zeigt aber, worauf die Aufsicht bei Vor-Ort-Prüfungen und Gesprächen achtet, und erfasst auch Systeme von Drittanbietern.
nDSG. Das revidierte Datenschutzgesetz ist seit 1. September 2023 in Kraft. Nach Artikel 21 nDSG informieren Sie eine Person, wenn eine Entscheidung ausschliesslich auf automatisierter Bearbeitung beruht und für sie eine Rechtsfolge hat oder sie erheblich beeinträchtigt; die Person kann eine Überprüfung durch einen Menschen verlangen. Ein Agent, der nur vorbereitet, während ein Mensch entscheidet, fällt in der Regel nicht darunter.
DORA und BaFin. DORA gilt seit 17. Januar 2025 für Finanzunternehmen in der EU. Die BaFin hat im Dezember 2025 eine unverbindliche Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht; sie richtet sich an Institute unter der CRR und an Versicherer unter Solvency II. Für bedeutende Institute im Euroraum lohnt zudem ein Blick in die aktuellen Aufsichtsprioritäten der EZB-Bankenaufsicht.
EU AI Act. Der EU AI Act gilt nach Artikel 113 grundsätzlich ab 2. August 2026. Er erfasst auch Schweizer Anbieter und Betreiber, wenn ein System in der EU in Verkehr gebracht wird oder seine Ergebnisse in der EU verwendet werden (Artikel 2). In der durch den Digital Omnibus on AI geänderten Fassung gelten die Hochrisiko-Pflichten für Systeme nach Anhang III ab 2. Dezember 2027, jene nach Artikel 6 Absatz 1 und Anhang I ab 2. August 2028.
| Thema | Schweiz | EU (DE, AT) |
|---|---|---|
| KI-spezifische Erwartungen | FINMA-Aufsichtsmitteilung 08/2024 (Beobachtungen) | EU AI Act, für Hochrisiko-Systeme nach Anhang III ab 2. Dezember 2027 |
| Automatisierte Entscheide | Art. 21 nDSG: Informationspflicht und Recht auf menschliche Überprüfung | Art. 22 DSGVO |
| IKT-Risiko und Drittparteien | FINMA-Auslagerungsregeln | DORA, seit 17. Januar 2025 anwendbar |
| Hochrisiko-Beispiel im Finanzbereich | indirekt über EU-Bezug | Anhang III Nr. 5 Bst. b: Kreditwürdigkeitsprüfung natürlicher Personen |
Wichtig für die Einstufung: Anhang III Nummer 5 Buchstabe b nennt die Prüfung der Kreditwürdigkeit und das Credit Scoring natürlicher Personen, ausdrücklich nicht aber Systeme zur Aufdeckung von Finanzbetrug. Ein Agent für Alert-Triage oder Adverse-Media-Screening ist daher nicht automatisch ein Hochrisiko-System. Wer als Betreiber ein Hochrisiko-System nutzt, übernimmt nach Artikel 26 unter anderem die Pflicht, die menschliche Aufsicht kompetenten Personen zu übertragen und den Betrieb zu überwachen. Mehr dazu auf unserer Seite zu KI-Agenten nach den Anforderungen des EU AI Act.
Einführung in sechs Schritten
Ein Compliance-Agent kommt am sichersten in sechs Schritten in die Produktion: eng starten, Kontrollen früh einbauen, mit echten Fällen testen und erst dann ausweiten.
- Anwendungsfall eingrenzen. Wählen Sie eine Aufgabe mit hohem Leseaufwand und klaren Regeln, etwa die Vorbereitung periodischer KYC-Überprüfungen.
- Risikoklasse bestimmen. Prüfen Sie früh, ob der Fall unter Anhang III des EU AI Act fällt und ob Art. 21 nDSG berührt ist.
- Daten und Rechte festlegen. Der Agent erhält nur Lesezugriff auf die Systeme, die er braucht, Schreibrechte nur über freigegebene Werkzeuge.
- Freigabe und Protokoll bauen. Freigabemaske, Begründungsfeld und unveränderbares Log gehören in die erste Version, nicht in eine spätere.
- Mit echten Fällen testen. Lassen Sie den Agenten parallel zum bestehenden Prozess laufen und vergleichen Sie Vorschläge und Entscheide.
- Kontrolliert ausweiten. Erst wenn Kennzahlen und Revision zustimmen, folgen weitere Fallarten oder Einheiten.
Den Weg vom ersten Prototyp in den Betrieb beschreiben wir ausführlich im Beitrag KI-Agenten für Banken in fünf Phasen.
Ihr Compliance-Team ertrinkt in Alerts und Dossiers, aber jeder neue KI-Einsatz wirft Fragen von Risk und Revision auf? Sprechen Sie mit unseren Engineers über einen kontrollierten Einstieg.
Typische Pilotfallen
Compliance-Piloten geraten in unserer Erfahrung selten wegen der Modellqualität ins Stocken, sondern wegen fehlender Kontrollen, die erst kurz vor dem Go-live auffallen. Diese fünf Fallen sehen wir am häufigsten:
- Demo statt Prozess. Der Pilot beeindruckt mit sauberen Beispieldaten, kennt aber weder Ausnahmen noch echte Datenqualität.
- Freigabe als Formsache. Ein Klick auf «Bestätigen» ohne sichtbare Quellen ist keine menschliche Aufsicht.
- Protokolle nachträglich. Wer Logging erst für die Produktion plant, baut Architektur und Datenmodell oft neu.
- Auslagerung vergessen. Die Modell-API läuft über einen Anbieter, der weder im Drittparteiregister noch in der Datenschutzprüfung auftaucht.
- Keine Abnahmekriterien. Ohne vorab definierte Kennzahlen kann niemand entscheiden, ob der Pilot erfolgreich war.
Die gute Nachricht: Alle fünf lassen sich in der Konzeptphase vermeiden, wenn Compliance, Risk, IT und Fachbereich von Anfang an am selben Tisch sitzen.
Unsere Sicht
KI-Compliance in Banken wird dann tragfähig, wenn die Kontrollen Teil der Plattform sind und nicht pro Projekt neu gebaut werden.
Wir sehen in Banken immer wieder dasselbe Muster: Der erste Agent wird mit viel Einsatz gebaut, Freigabe, Protokollierung und Rechteverwaltung entstehen als Einzellösung. Beim zweiten und dritten Agenten beginnt die Diskussion mit Risk und Revision von vorn.
Deshalb bauen wir Kundenlösungen auf unserer eigenen agentischen Plattform S-PRO Agents auf. Die Lösung entsteht rund um die Prozesse, Systeme und Kontrollvorgaben des jeweiligen Hauses, und wir betreiben sie als Service. So können sich Compliance-Teams auf die fachliche Logik konzentrieren, statt die Grundlagen jedes Mal neu zu verhandeln.
Unsere Lösungen sind im Hinblick auf die Anforderungen von EU AI Act, FINMA und DORA konzipiert. Ihre eigene Einstufung und Governance setzen auf dieser Grundlage auf, und Ihr Team gewinnt Zeit für die fachlichen Fragen.
Das S-PRO-Team
So unterstützt S-PRO
S-PRO entwickelt KI-Agenten und Software für Banken, Vermögensverwalter und Fintechs und begleitet Compliance-Teams vom ersten Anwendungsfall bis in den Betrieb. S-PRO ist ein internationales schweizerisch-amerikanisches Unternehmen mit Büros in Zürich und Salt Lake City und globaler Delivery. Unser Hauptsitz ist in Zürich (Löwenstrasse 45, 8001 Zürich), unsere R&D-Zentren stehen in Zürich und Łódź. Seit 2014 arbeiten mehr als 250 Ingenieure an regulierten Finanzanwendungen, und wir sind nach ISO 27001 und ISO 27701 zertifiziert.
Für Compliance-Automatisierung bringen wir vor allem diese Leistungen ein:
- KI-Agenten für Banken: Agenten für KYC, Screening, Alert-Triage und regulatorisches Monitoring, mit Freigabe und Protokollierung von Beginn an.
- AML & Transaktionsüberwachung und KYC-Onboarding-Agenten: Agenten, die auf Ihren bestehenden Systemen aufsetzen, statt sie zu ersetzen.
- KI-Pilot in die Produktion: ein strukturierter Weg vom eng gefassten Pilot zur kontrollierten Ausweitung.
- Technologieberatung: Unterstützung bei Inventar, Risikoklassifizierung und Architektur Ihrer KI-Landschaft.
Wir bauen die Lösung auf S-PRO Agents auf und betreiben sie als Service, damit Kontrollen über alle Agenten hinweg einheitlich bleiben.
Sie möchten wissen, welche Compliance-Aufgabe sich in Ihrem Haus als erster Agent eignet? Vereinbaren Sie ein Erstgespräch mit S-PRO.
Häufige Fragen
Ist jeder Compliance-Agent ein Hochrisiko-System nach dem EU AI Act?
Nein. Hochrisiko ist ein System nur, wenn es unter Anhang III oder Artikel 6 Absatz 1 fällt. Im Finanzbereich nennt Anhang III Nummer 5 Buchstabe b die Kreditwürdigkeitsprüfung und das Credit Scoring natürlicher Personen, Systeme zur Aufdeckung von Finanzbetrug sind ausgenommen. Agenten für Alert-Triage oder Screening sind deshalb nicht automatisch Hochrisiko. Die Einstufung nehmen Sie pro Anwendungsfall vor und dokumentieren sie im KI-Inventar.
Schreibt die FINMA bestimmte Kontrollen für KI-Agenten vor?
Die Aufsichtsmitteilung 08/2024 schafft keine neuen Pflichten, sie beschreibt Beobachtungen und Erwartungen aus der Aufsicht. Die bestehenden Anforderungen an Governance, Risikomanagement und Auslagerung gelten aber auch für KI. In der Praxis achtet die Aufsicht auf Inventar, Risikoklassifizierung, Datenqualität, Tests, Dokumentation, Erklärbarkeit und unabhängige Prüfung. Ein Agent mit diesen Elementen ist für Gespräche mit Aufsicht und Prüfgesellschaft gut vorbereitet.
Ersetzt ein KI-Agent unser bestehendes AML-System?
Nein, in der Regel setzt der Agent auf Ihrem bestehenden Transaktionsmonitoring und Screening auf. Er sammelt Kontext zu einem Alert, fasst Kundenprofil und Transaktionshistorie zusammen und schlägt eine Priorisierung vor. Der Analyst entscheidet und begründet. So bleibt die bewährte Regel- und Szenarienlogik bestehen, während die Vorbereitung jedes Falls strukturiert und jeder Schritt dokumentiert ist.
Wie lange müssen die Protokolle eines Agenten aufbewahrt werden?
Für Betreiber von Hochrisiko-Systemen verlangt Artikel 26 des EU AI Act eine Aufbewahrung der automatisch erzeugten Protokolle von mindestens sechs Monaten, sofern anderes Recht nichts Abweichendes vorsieht. Für Banken gelten zusätzlich die sektoralen Aufbewahrungs- und Dokumentationspflichten, etwa im Geldwäschereirecht. Legen Sie die Frist deshalb gemeinsam mit Legal und Compliance fest und behandeln Sie Agenten-Logs wie andere prüfungsrelevante Aufzeichnungen.
Wie starten wir mit S-PRO, und was kostet der Einstieg?
Der übliche Einstieg ist ein Design-Thinking-Pilot ab CHF 20k, 2-4 Wochen. Darin wählen wir gemeinsam einen eng gefassten Compliance-Anwendungsfall, klären Daten, Rechte und Freigabestufen und definieren Abnahmekriterien. Am Ende haben Sie eine belastbare Grundlage für die Entscheidung, ob und wie der Agent in die Produktion geht, inklusive der Kontrollen, die Risk und Revision sehen wollen.
Quellen
- FINMA-Aufsichtsmitteilung 08/2024: Governance und Risikomanagement beim Einsatz künstlicher Intelligenz (18.12.2024)
- CDBF: Erwartungen der FINMA in Bezug auf Governance und Risikomanagement bei KI
- Verordnung (EU) 2024/1689 (EU AI Act), Amtsblatt, EUR-Lex
- EU AI Act, konsolidierte Fassungen, EUR-Lex
- Verordnung (EU) 2022/2554 (DORA), EUR-Lex
- Bundesgesetz über den Datenschutz (nDSG), Art. 21
- EZB-Bankenaufsicht: Aufsichtsprioritäten
Zuletzt aktualisiert: 8. November 2026
Empfehlungen
Abonnieren


Vielen Dank!
Machen Sie sich bereit! Sie erhalten handverlesene Inhalte direkt in Ihren Posteingang.


