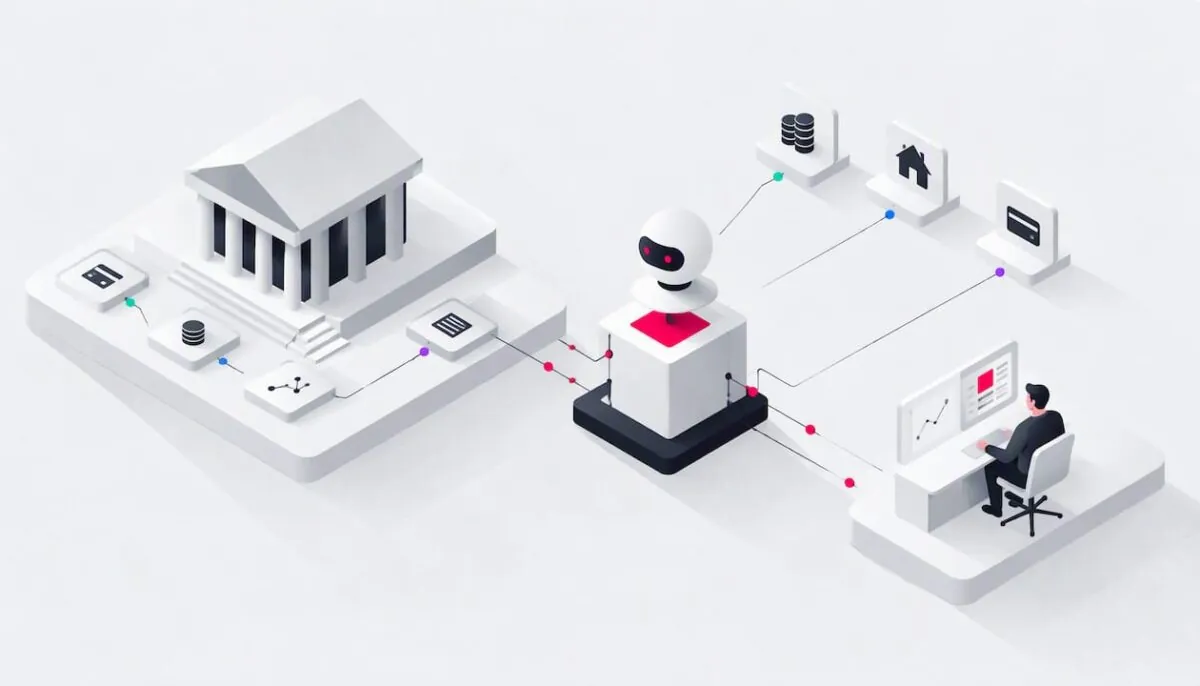
Agentic Banking heisst: Ein KI-System liefert nicht nur eine Antwort, es erledigt einen Arbeitsschritt. Es sammelt Daten, prüft sie, bereitet eine Entscheidung vor und löst, wenn es die Rechte dazu hat, selbst eine Aktion aus. Die Frage ist deshalb nicht nur, wo KI-Agenten in der Bank Nutzen stiften. Wichtiger ist, welche Handlungsrechte ein Agent bekommt, wer freigibt und wie jeder Schritt später nachvollziehbar bleibt. Wir gehen fünf Anwendungsfälle durch, die sich in Schweizer und deutschen Banken für den Einstieg eignen: KYC-Onboarding, AML-Alert-Triage, die Vorbereitung im Kundenservice, die Prüfung von Kreditdossiers und die interne Wissenssuche. Für jeden Fall beschreiben wir Ziel, menschliche Freigabe, Audit-Trail und Risiko.
Kurz gesagt
- Ein Assistent formuliert Vorschläge, ein Agent handelt in Systemen. Die Governance richtet sich nach den Handlungsrechten, nicht nach dem Modell.
- Die FINMA-Aufsichtsmitteilung 08/2024 verlangt unter anderem ein KI-Inventar, eine Risikoklassifizierung, klare Verantwortlichkeiten, Tests und eine unabhängige Überprüfung.
- Für Banken mit Geschäft in der EU gilt der EU AI Act. Die Kreditwürdigkeitsprüfung natürlicher Personen ist dort als Hochrisiko-Anwendung eingestuft.
- Gute Einstiegsfälle sind KYC-Onboarding, AML-Alert-Triage, Kundenservice-Vorbereitung, Kreditdossier-Prüfung und interne Wissenssuche, jeweils mit menschlicher Freigabe.
- Nicht das Modell begrenzt die Skalierung, sondern das Betriebsmodell der Bank.
Inhaltsverzeichnis
- Inhalt
- Assistent oder Agent: der Unterschied liegt in den Handlungsrechten
- Was die Aufsicht erwartet: FINMA, DSG und EU AI Act
- Fünf Anwendungsfälle im Überblick
- Die Anwendungsfälle im Detail
- Governance-Bausteine für jeden Agenten
- Unsere Perspektive
- Häufige Fragen
- So unterstützt S-PRO Banken bei Agentic Banking
- Quellen
Inhalt
- Assistent oder Agent: der Unterschied liegt in den Handlungsrechten
- Was die Aufsicht erwartet: FINMA, DSG und EU AI Act
- Fünf Anwendungsfälle im Überblick
- Die Anwendungsfälle im Detail
- Governance-Bausteine für jeden Agenten
- Unsere Perspektive
- Häufige Fragen
- So unterstützt S-PRO Banken bei Agentic Banking
Assistent oder Agent: der Unterschied liegt in den Handlungsrechten
Die Schweizerische Bankiervereinigung beschreibt den Unterschied klar: Klassische, codebasierte Workflows folgen einem vorab festgelegten Ablauf. Agenten entscheiden dagegen dynamisch, welche Schritte und Werkzeuge sie zur Zielerreichung einsetzen (SBA, Generative AI in Banking). Generative KI allein erstellt eine Antwort. Ein Agent plant, wählt Werkzeuge, führt mehrere Schritte aus und prüft Zwischenergebnisse.
Für die Risikobewertung in der Bank ist eine zweite Unterscheidung noch nützlicher: Was darf das System tatsächlich tun?
| Stufe | Was das System darf | Typisches Beispiel | Governance-Fokus |
|---|---|---|---|
| Assistent | Lesen, zusammenfassen, Entwürfe schreiben | Antwortentwurf für einen Kundenberater | Datenzugriff, Qualität der Antworten |
| Agent mit Leserechten | Mehrere Systeme abfragen, Ergebnisse verknüpfen | Recherche über Kernbankensystem, Dokumentenablage und Screening-Tool | Berechtigungen, Protokollierung jeder Abfrage |
| Agent mit Schreibrechten | Fälle anlegen, Status setzen, Daten erfassen | Vorbefüllte KYC-Akte, Vorschlag zur Schliessung eines Alerts | Freigabe vor Wirkung, Vier-Augen-Prinzip |
| Agent mit Ausführungsrechten | Transaktionen oder Kundenkommunikation auslösen | Versand einer Dokumentenanforderung an den Kunden | Harte Limits in der Infrastruktur, Rollback, laufende Überwachung |
Die meisten Banken beginnen sinnvollerweise auf den ersten beiden Stufen und erweitern die Rechte erst, wenn Tests und Monitoring stehen. Jede Stufe nach oben verändert das Risikoprofil und damit die Anforderungen an Freigabe und Dokumentation.
Was die Aufsicht erwartet: FINMA, DSG und EU AI Act
FINMA-Aufsichtsmitteilung 08/2024
In der Schweiz gibt es kein KI-spezifisches Finanzmarktgesetz. Bestehendes Recht gilt auch für KI-Anwendungen. Mit der FINMA-Aufsichtsmitteilung 08/2024 zu Governance und Risikomanagement beim Einsatz von KI hat die FINMA im Dezember 2024 ihre Beobachtungen und Erwartungen aus der Aufsicht zusammengefasst. Für Agenten sind vor allem diese Punkte relevant:
- Governance: zentrales Inventar der KI-Anwendungen, Risikoklassifizierung, klare Verantwortlichkeiten, auch bei ausgelagerten Komponenten.
- Datenqualität: Die Ergebnisse hängen von vollständigen, korrekten Daten ab.
- Tests und laufende Überwachung: Die Leistung des Systems wird vor und nach dem Go-live geprüft.
- Dokumentation und Erklärbarkeit: Ergebnisse müssen nachvollziehbar und begründbar sein.
- Unabhängige Überprüfung: wesentliche Anwendungen werden von einer Stelle geprüft, die nicht an der Entwicklung beteiligt war.
Die Verantwortung für Entscheide bleibt bei der Bank. Sie lässt sich weder an ein Modell noch an einen Anbieter delegieren.
Datenschutz in der Schweiz
Der EDÖB hat klargestellt, dass das technologieneutrale Datenschutzgesetz direkt auf KI-gestützte Bearbeitungen anwendbar ist, sobald Personendaten verarbeitet werden. Zweck, Funktionsweise und Datenquellen müssen transparent sein. Betroffene sollen erkennen können, ob sie mit einer Maschine kommunizieren, und wissen, wann sie eine menschliche Überprüfung automatisierter Einzelentscheidungen verlangen können (EDÖB, KI und Datenschutz).
EU AI Act für deutsche Banken und Schweizer Institute mit EU-Geschäft
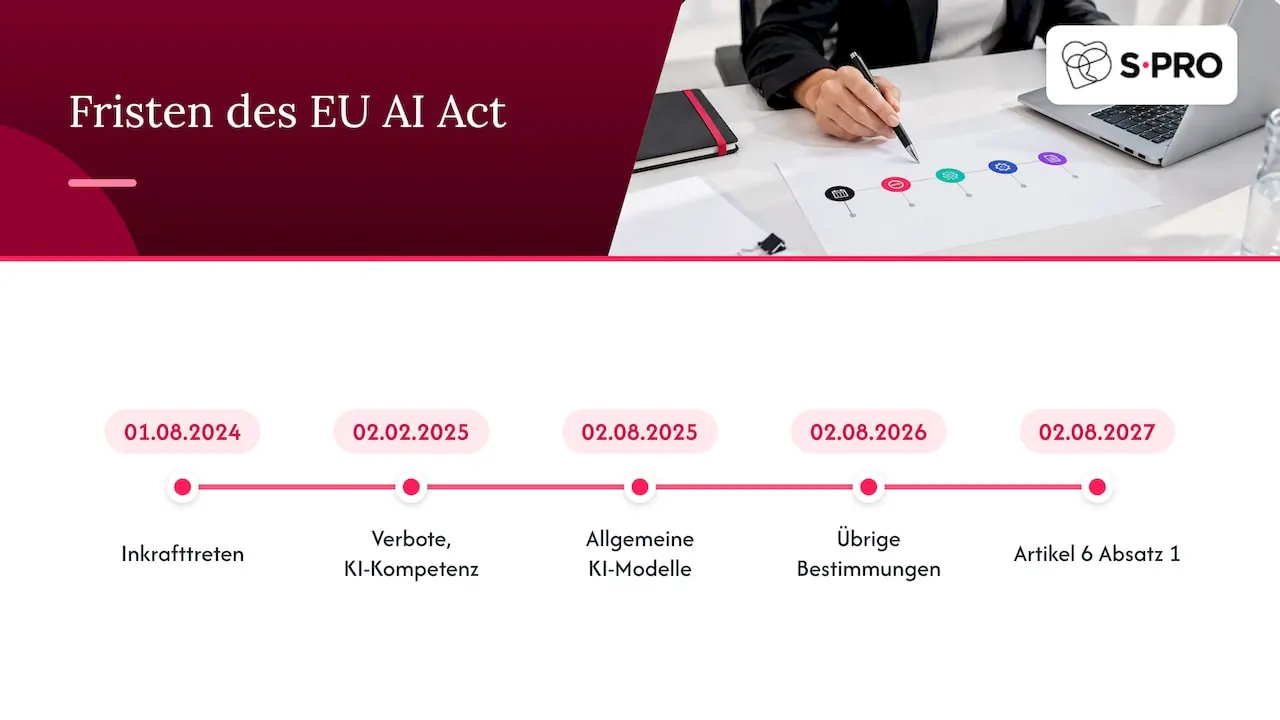
Die Verordnung (EU) 2024/1689, der EU AI Act, ist am 1. August 2024 in Kraft getreten. Nach Artikel 113 gelten die Verbote und die Pflicht zur KI-Kompetenz seit dem 2. Februar 2025, die Regeln für KI-Modelle mit allgemeinem Verwendungszweck seit dem 2. August 2025 und die übrigen Bestimmungen grundsätzlich ab dem 2. August 2026. Artikel 6 Absatz 1 folgt am 2. August 2027. Weil die EU Anpassungen an den Fristen diskutiert hat, prüfen Sie vor jeder Planung die aktuelle konsolidierte Fassung auf EUR-Lex.
Für Banken zentral ist Anhang III Nummer 5 Buchstabe b: KI-Systeme zur Bewertung der Kreditwürdigkeit natürlicher Personen gelten als hochriskant, ausgenommen Systeme zur Aufdeckung von Finanzbetrug. Für Hochrisiko-Systeme verlangt der EU AI Act unter anderem automatische Protokollierung (Artikel 12) und wirksame menschliche Aufsicht (Artikel 14). Schweizer Institute sind betroffen, wenn sie KI-Systeme in der EU in Verkehr bringen oder deren Ergebnisse in der EU verwendet werden. Klären Sie die konkrete Einstufung Ihres Anwendungsfalls mit Ihrer Rechtsabteilung oder einer auf Finanzmarktrecht spezialisierten Kanzlei.
Fünf Anwendungsfälle im Überblick
| Anwendungsfall | Ziel | Menschliche Freigabe | Hauptrisiko |
|---|---|---|---|
| KYC-Onboarding | Kundenunterlagen extrahieren, prüfen, Risiko vorschlagen | Compliance gibt Risikoeinstufung und Kundenannahme frei | Falsche Extraktion, übersehene Risikofaktoren |
| AML-Alert-Triage | Alerts anreichern, priorisieren, Begründung vorbereiten | Analyst entscheidet über Schliessung oder Eskalation | Fälschlich geschlossene, echte Verdachtsfälle |
| Kundenservice-Vorbereitung | Anliegen verstehen, Kontext und Antwortentwurf bereitstellen | Mitarbeitende senden oder handeln | Falsche Auskunft, Datenschutzverletzung |
| Kreditdossier-Prüfung | Vollständigkeit und Plausibilität prüfen, Abweichungen markieren | Kreditentscheid bleibt beim Menschen | Verzerrte Bewertung, Hochrisiko nach EU AI Act |
| Interne Wissenssuche | Weisungen, Produkte, Prozesse mit Quelle auffinden | Nutzer prüft Quelle vor Verwendung | Veraltete oder erfundene Antworten |
Die Anwendungsfälle im Detail
1. KYC-Onboarding
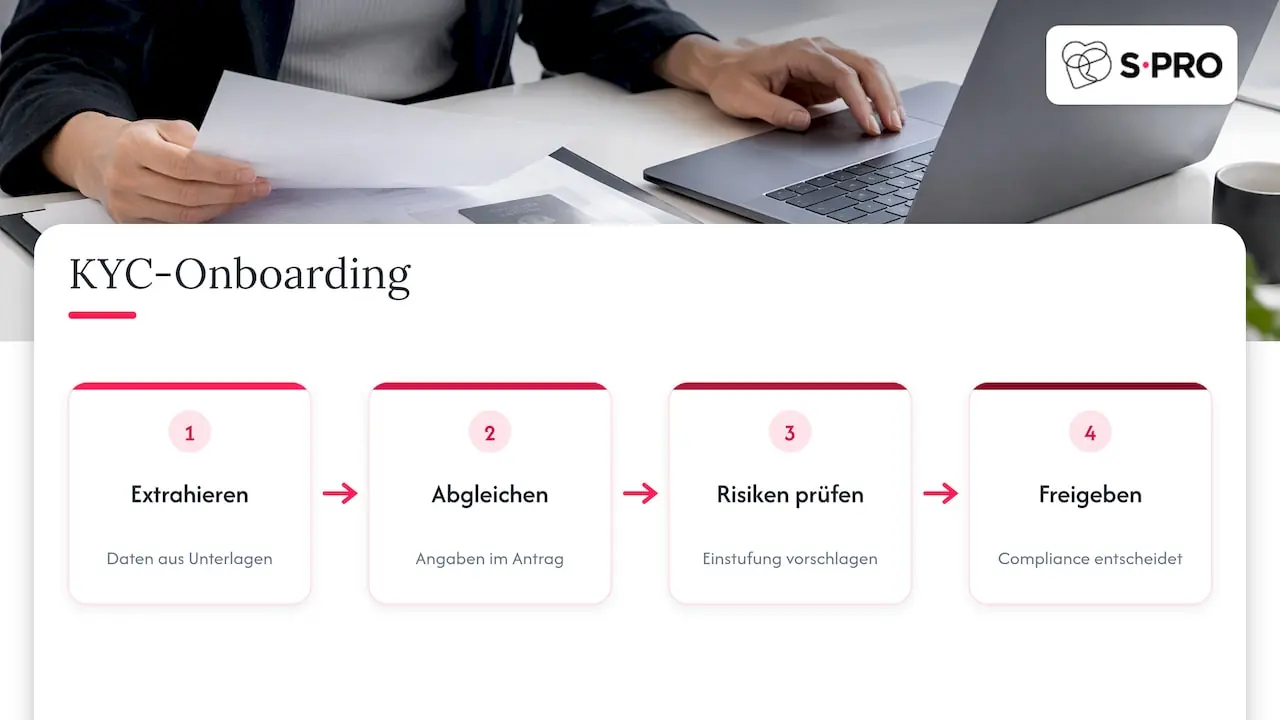
Ziel: Der Agent liest Ausweise, Handelsregisterauszüge, Formulare und Nachweise, extrahiert die Daten, gleicht sie mit den Angaben im Antrag ab, erkennt Risikofaktoren und schlägt eine Risikoeinstufung vor. Wie das in der Praxis aussieht, zeigt ein Proof of Concept der Incore Bank aus diesem Jahr: Bei der Datenextraktion aus Onboarding-Unterlagen wurde eine Genauigkeit von bis zu 99 Prozent erreicht, und die Beteiligten schätzen, dass sich das Onboarding von mehreren Monaten auf wenige Tage verkürzen könnte (finews.ch). Wichtig ist dabei: Menschliche Kontrolle und Nachvollziehbarkeit blieben Teil des Konzepts.
Menschliche Freigabe: Der Agent bereitet vor, Compliance entscheidet. Risikoeinstufung, Kundenannahme und Ausnahmen gibt eine berechtigte Person frei. Bei Grenzfällen, etwa bei politisch exponierten Personen oder komplexen Strukturen, eskaliert der Agent automatisch.
Audit-Trail: Für jedes extrahierte Feld wird festgehalten, aus welchem Dokument und welcher Stelle es stammt, welche Prüfregeln liefen und welche Abweichungen gefunden wurden. Freigabe, Person und Zeitpunkt werden mitprotokolliert.
Risiko: Ein Extraktionsfehler kann unbemerkt in die Kundenakte wandern. Gegenmittel sind Konfidenzwerte pro Feld, Stichproben durch Compliance und ein klarer Rückfall auf die manuelle Prüfung bei niedriger Sicherheit.
2. AML-Alert-Triage
Ziel: Transaktionsüberwachungssysteme erzeugen viele Alerts, von denen sich die meisten nach der Abklärung als unauffällig erweisen. Ein Agent reichert jeden Alert an: Kundenprofil, Transaktionshistorie, Gegenparteien, Adverse-Media-Treffer. Danach priorisiert er und formuliert eine begründete Empfehlung. Das bestehende AML-System bleibt unverändert, der Agent arbeitet auf dessen Ergebnissen.
Menschliche Freigabe: Die Entscheidung, einen Alert zu schliessen oder zu eskalieren, trifft der Analyst. Eine Verdachtsmeldung an die Meldestelle bleibt vollständig in menschlicher Hand. Sinnvoll ist eine Regel, wonach der Agent Alerts nie selbst schliessen darf, solange die Bank keine belastbaren Testergebnisse für bestimmte, eng definierte Alert-Typen hat.
Audit-Trail: Abgefragte Quellen, Zwischenergebnisse, die Begründung des Agenten und die Entscheidung des Analysten werden in der Fallakte gespeichert. So kann eine Revision später sehen, ob der Mensch der Empfehlung folgte oder davon abwich und warum.
Risiko: Das grösste Risiko ist ein fälschlich als harmlos eingestufter, echter Verdachtsfall. Dazu kommt Automatisierungsvertrauen: Wer täglich hunderte plausible Empfehlungen liest, prüft irgendwann weniger genau. Gegenmittel sind regelmässige Qualitätskontrollen mit bewusst eingestreuten Testfällen und eine Messung, wie oft Analysten widersprechen.
3. Kundenservice-Vorbereitung
Ziel: Hier geht es nicht um einen Chatbot, der selbständig mit Kunden spricht, sondern um Vorbereitung. Der Agent liest eine eingehende E-Mail oder ein Ticket, erkennt das Anliegen, zieht Konto- und Vertragsdaten, frühere Kontakte und die passenden internen Weisungen heran und legt dem Mitarbeitenden einen Antwortentwurf mit Quellen vor. Für Kundenberater im Private Banking kann derselbe Ansatz ein Gesprächsbriefing liefern: offene Punkte, anstehende Fälligkeiten, letzte Anliegen des Kunden.
Menschliche Freigabe: Was den Kunden erreicht, sendet ein Mensch. Auch Folgeaktionen wie eine Adressänderung oder eine Kartensperre löst der Mitarbeitende aus, nicht der Agent. Wer später Ausführungsrechte vergibt, beschränkt sie auf klar umrissene, umkehrbare Vorgänge.
Audit-Trail: Gespeichert werden der Entwurf des Agenten, die verwendeten Quellen, die tatsächlich gesendete Fassung und die Änderungen dazwischen. Daraus lernt die Bank, wo der Agent zuverlässig ist und wo nicht.
Risiko: Falsche Produktauskünfte, ein unpassender Ton oder Daten, die in die falsche Antwort geraten. Nach Schweizer Datenschutzrecht muss für Kunden zudem erkennbar sein, wenn sie direkt mit einer Maschine kommunizieren. Ein reines Vorbereitungsmodell senkt dieses Risiko deutlich, weil immer ein Mensch dazwischen steht.
4. Kreditdossier-Prüfung
Ziel: Ein Kreditdossier besteht aus Antrag, Einkommens- und Vermögensnachweisen, Bewertungen, Verträgen und internen Notizen. Der Agent prüft Vollständigkeit, gleicht Angaben zwischen den Dokumenten ab, berechnet Kennzahlen nach den internen Richtlinien und markiert Abweichungen und fehlende Unterlagen. Der Kreditanalyst erhält eine strukturierte Zusammenfassung, statt jedes Dokument selbst durchzusehen.
Menschliche Freigabe: Der Kreditentscheid bleibt beim Menschen. Der Agent bereitet vor, bewertet aber nicht abschliessend. Diese Trennung ist hier besonders wichtig: Sobald ein System die Kreditwürdigkeit natürlicher Personen bewertet, fällt es nach dem EU AI Act unter die Hochrisiko-Kategorie.
Audit-Trail: Jede markierte Abweichung verweist auf die Fundstelle im Dokument. Berechnete Kennzahlen werden mit Eingangswerten und Formel gespeichert. Entscheid, Begründung und gegebenenfalls Abweichungen von der Empfehlung werden dokumentiert.
Risiko: Verzerrungen in den Daten, falsch gelesene Zahlen in Bilanzen oder Lohnausweisen und eine schleichende Verschiebung der Verantwortung vom Analysten zum System. Hier gehören Modellvalidierung, Fairness-Tests und eine klare Abgrenzung zwischen Prüfung und Entscheid in das Konzept.
5. Interne Wissenssuche
Ziel: Weisungen, Produktblätter, Prozessbeschreibungen und regulatorische Rundschreiben verteilen sich über viele Ablagen. Ein Agent durchsucht sie, beantwortet Fragen von Mitarbeitenden und nennt immer die Quelle mit Version und Datum. Das ist oft der beste Einstieg, weil der Agent nur Leserechte braucht und keine Kundendaten verarbeiten muss.
Menschliche Freigabe: Die Nutzer prüfen die zitierte Quelle, bevor sie eine Antwort verwenden. Für die Inhalte bleiben die jeweiligen Fachbereiche verantwortlich.
Audit-Trail: Frage, verwendete Dokumente und Antwort werden protokolliert. So erkennt die Bank, welche Weisungen unklar sind oder fehlen.
Risiko: Antworten aus veralteten Dokumenten oder erfundene Inhalte. Zudem darf die Suche keine Berechtigungen umgehen: Wer ein Dokument in der Ablage nicht sehen darf, darf es auch nicht über den Agenten erhalten.
Governance-Bausteine für jeden Agenten
Unabhängig vom Anwendungsfall bewähren sich dieselben Bausteine. Sie lassen sich direkt auf die Erwartungen der FINMA abbilden.
- Eintrag ins KI-Inventar: Zweck, Datenquellen, Handlungsrechte, verantwortliche Person und Risikoklasse.
- Handlungsrechte in der Infrastruktur begrenzen: Berechtigungen, Limits und erlaubte Aktionen werden technisch durchgesetzt, nicht nur in der Anweisung an das Modell.
- Freigabepunkte definieren: Für jeden Schritt mit Wirkung nach aussen steht fest, wer freigibt.
- Lückenloses Protokoll: Eingaben, Werkzeugaufrufe, Zwischenergebnisse, Ausgaben und menschliche Entscheide.
- Tests vor dem Go-live: mit realistischen Fällen, Grenzfällen und gezielten Fehlerszenarien.
- Laufende Überwachung: Qualität, Widerspruchsquote der Mitarbeitenden, Abweichungen über die Zeit.
- Unabhängige Überprüfung: durch eine Stelle, die den Agenten nicht gebaut hat.
Wie diese Schritte in eine Produktionsfreigabe münden, beschreiben wir in unseren sechs Produktionsgates für KI-Agenten.
Der Engpass liegt dabei selten in der Technik. Eine Studie der Universität St. Gallen nennt die Reife des Betriebsmodells als begrenzenden Faktor für die Skalierung, nicht die Leistungsfähigkeit der Modelle, und empfiehlt eine schlanke zentrale Einheit mit dezentraler Umsetzung in den Fachbereichen (IWI-HSG, Agentic AI im Finanzsektor). Auch grosse Institute gehen schrittweise vor: Bei der Raiffeisen Gruppe befindet sich Agentic AI laut einem Beitrag im IFZ Retail Banking Blog der Hochschule Luzern noch in der Explorations- und Pilotphase.
Unsere Perspektive
In unseren KI-Projekten sehen wir immer wieder dasselbe Muster: Der Pilot funktioniert, die Produktion stockt. Der Grund ist selten das Modell. Meist fehlen eine klare Antwort auf die Frage, welche Rechte der Agent haben darf, ein Protokoll, das eine Revision versteht, und eine verantwortliche Person im Fachbereich.
Wir empfehlen deshalb, Governance nicht nachträglich auf einen fertigen Agenten zu setzen, sondern mit ihr zu beginnen. Starten Sie mit einem Fall, der nur Leserechte braucht, etwa der internen Wissenssuche oder der Anreicherung von AML-Alerts. Messen Sie, wie oft Ihre Mitarbeitenden dem Agenten widersprechen. Erweitern Sie die Rechte erst, wenn diese Zahl stabil und erklärbar ist. So wächst das Vertrauen von Compliance, Revision und Fachbereich mit, und der Weg zum nächsten Anwendungsfall wird kürzer.
Für Schweizer Institute kommt ein Punkt hinzu: Datenhaltung und Auslagerung müssen von Anfang an zu den Anforderungen von FINMA und DSG passen. Wer ausserdem in der EU tätig ist, plant den EU AI Act gleich mit ein, statt zwei getrennte Kontrollsysteme aufzubauen.
— Igor Izraylevych
Häufige Fragen
Braucht eine Schweizer Bank eine Bewilligung für KI-Agenten?
Eine KI-spezifische Bewilligung gibt es in der Schweiz nicht. Es gelten das bestehende Finanzmarktrecht, das Datenschutzgesetz und die Erwartungen aus der FINMA-Aufsichtsmitteilung 08/2024. Wesentliche Anwendungen sollten im KI-Inventar erfasst, risikoklassifiziert und unabhängig überprüft sein.
Gilt der EU AI Act auch für Schweizer Banken?
Der EU AI Act kann Schweizer Institute betreffen, wenn sie KI-Systeme in der EU anbieten oder deren Ergebnisse in der EU verwendet werden, etwa bei Kunden oder Tochtergesellschaften dort. Deutsche Banken fallen direkt darunter. Die genaue Einstufung klären Sie am besten mit Ihrer Rechtsabteilung anhand der aktuellen Fassung auf EUR-Lex.
Welcher Anwendungsfall eignet sich für den Einstieg?
Am geringsten ist das Risiko bei Agenten mit reinen Leserechten, etwa bei der internen Wissenssuche oder der Anreicherung von AML-Alerts. Dort lassen sich Protokollierung, Tests und Monitoring aufbauen, ohne dass der Agent etwas in Kundensystemen verändert. Die Erfahrungen daraus nutzen Sie für Fälle mit Schreibrechten.
Ersetzen KI-Agenten bestehende AML- oder Kernbankensysteme?
Nein, in den beschriebenen Fällen arbeiten Agenten auf den bestehenden Systemen. Sie lesen deren Ergebnisse, reichern sie an und bereiten Entscheidungen vor. Das Kernbankensystem und die Transaktionsüberwachung bleiben die führenden Systeme.
So unterstützt S-PRO Banken bei Agentic Banking
S-PRO ist ein internationales Schweizer Unternehmen mit Hauptsitz an der Löwenstrasse 45, 8001 Zürich, und R&D-Zentren in Zürich und Łódź. Seit der Gründung 2014 entwickeln wir Software für Banken, Vermögensverwalter, Asset Manager, Versicherer und Fintechs, heute mit mehr als 250 Engineers. Wir sind nach ISO 27001 und ISO 27701 zertifiziert, und S-PRO ist Certified Partner im Claude Partner Network.
Unsere KI-Agenten für Banken sind im Hinblick auf die Anforderungen von EU AI Act, FINMA und DORA konzipiert: mit begrenzten Handlungsrechten, Human-in-the-Loop und nachvollziehbaren Audit-Trails. Wir begleiten Sie vom ersten Anwendungsfall über den KI-Pilot in die Produktion bis zum Betrieb, ob KYC-Onboarding-Agenten, AML & Transaktionsüberwachung oder Agenten für Prozessautomatisierung. Wenn Sie einen der fünf Anwendungsfälle in Ihrer Bank prüfen möchten, sprechen Sie mit unserem Team über KI-Agenten.
Quellen
- Schweizerische Bankiervereinigung: Generative AI in Banking
- FINMA-Aufsichtsmitteilung 08/2024: Governance und Risikomanagement beim Einsatz von KI
- EDÖB: KI und Datenschutz
- EUR-Lex: Verordnung (EU) 2024/1689 (EU AI Act)
- finews.ch: Incore Bank testet KI im KYC-Onboarding
- Universität St. Gallen, IWI: Agentic AI im Finanzsektor
- Hochschule Luzern, IFZ Retail Banking Blog: KI bei Raiffeisen
Empfehlungen
Abonnieren


Vielen Dank!
Machen Sie sich bereit! Sie erhalten handverlesene Inhalte direkt in Ihren Posteingang.