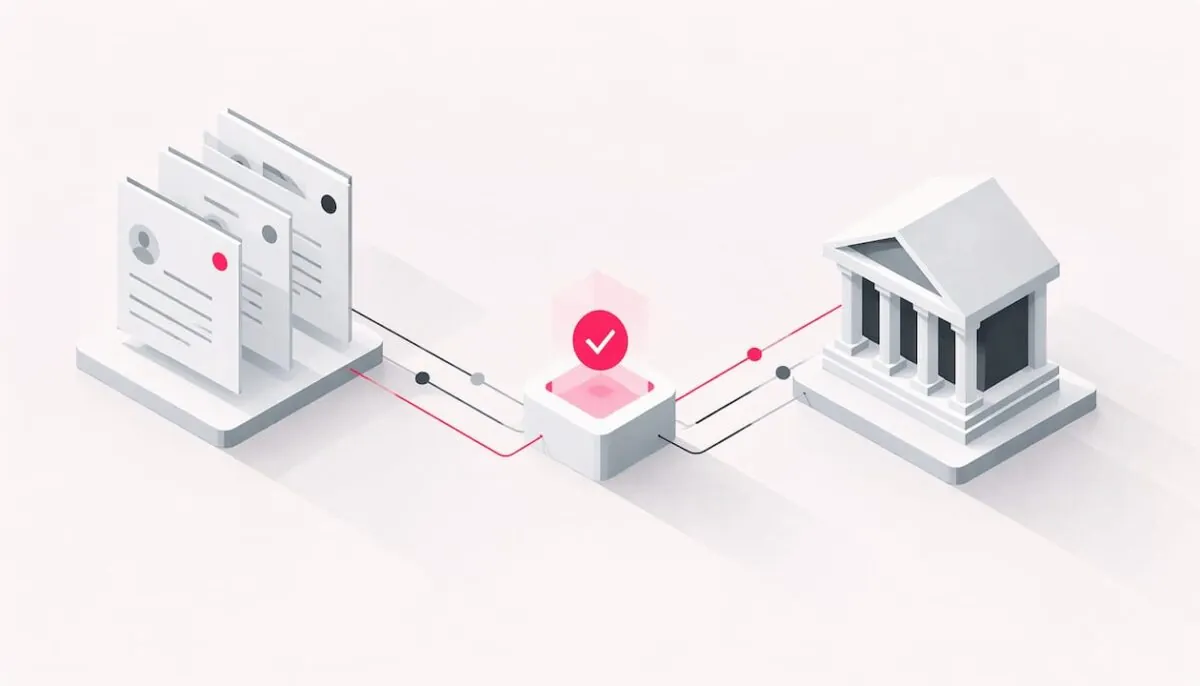
KI gehört im Sanktionsscreening in die Bearbeitung der Alerts: Triage, Kontext und eine begründete Entscheidungsvorlage. Die Bestätigung eines Listentreffers, die Sperrung von Vermögenswerten und die Meldung an das SECO bleiben bei geschulten Mitarbeitenden.
Diese Arbeitsteilung folgt aus der Rollenverteilung in der Schweiz: Das SECO setzt Sanktionen durch, die FINMA prüft, ob Banken ihre Sanktionsrisiken organisatorisch im Griff haben, und die Bank trägt die Verantwortung für jeden einzelnen Entscheid. Im Folgenden zeigen wir, wer was entscheidet, welche Regeln und Leitlinien heute den Rahmen setzen und wie Sie KI so einführen, dass Ihre Kontrollen stärker werden statt unübersichtlicher.
Kurz gesagt
- Das SECO ist für die Durchsetzung der Sanktionen zuständig, die FINMA beaufsichtigt das Risikomanagement der Banken. Sanktionen zählen im FINMA-Risikomonitor 2025 zu den Hauptrisiken.
- Listenänderungen gelten oft ab einem bestimmten Tag und einer bestimmten Uhrzeit. Ihr Screening muss sie sofort abbilden.
- Die revidierte GwV-FINMA mit einem Artikel 30 ist ein Entwurf; das Inkrafttreten ist auf den 1. Januar 2027 geplant.
- Für KI selbst erwartet die FINMA seit ihrer Aufsichtsmitteilung 08/2024 Governance, Inventar, Tests und Dokumentation.
- Unsere Einschätzung: Der grösste Hebel von KI liegt in der Alert-Bearbeitung, nicht im Ersatz des bestehenden Screening-Systems.
Inhaltsverzeichnis
- Wer entscheidet: SECO, FINMA und die Bank
- Was eine Listenänderung auslöst: das Beispiel vom 2. Februar 2024
- Regulatorischer Rahmen: was gilt und was ein Entwurf ist
- Wo KI im Sanktionsscreening hilft
- Umsetzung in sechs Schritten
- Unsere Perspektive: Kontrolle zuerst, dann Geschwindigkeit
- Häufige Fragen
- Wie S-PRO unterstützt
- Quellen
Wer entscheidet: SECO, FINMA und die Bank
Die Zuständigkeiten sind klar getrennt: Das Staatssekretariat für Wirtschaft (SECO) setzt die Sanktionen um und ist Empfänger der Meldungen, die FINMA beaufsichtigt, wie Banken die damit verbundenen Risiken steuern. Entscheide im Einzelfall trifft die Bank.
Im Risikomonitor 2025 vom 17. November 2025 führt die FINMA Sanktionsrisiken unter den neun Hauptrisiken für den Schweizer Finanzplatz, neben Geldwäscherei, Auslagerung und Cyberrisiken. Im Bericht beschreibt sie erhöhte Risiken bei Handelsbeschränkungen, vor allem im Zusammenhang mit den Russland-Sanktionen und den damit verbundenen Sekundärsanktionen der USA. Als Aufsichtsschwerpunkt nennt sie gezielte Vor-Ort-Kontrollen bei exponierten Instituten sowie Untersuchungen zum Sanktionsmanagement.
Für Ihre Organisation heisst das:
- SECO: publiziert die für die Schweiz massgeblichen Listen in der Sanktionsdatenbank SESAM (SECO Sanctions Management) und nimmt die Meldungen über gesperrte Vermögenswerte und betroffene Geschäftsbeziehungen entgegen.
- FINMA: prüft, ob Ihre Bank Sanktionsrisiken erkennt, begrenzt und überwacht, also Prozesse, Systeme, Kontrollen und Governance.
- Ihre Bank: entscheidet, ob ein Treffer echt ist, sperrt, meldet und dokumentiert. Diese Verantwortung lässt sich weder an ein System noch an einen Anbieter abgeben.
Der Risikomonitor fordert zudem robustere Kontrollen bei der Auslagerung kritischer Funktionen. Wer KI im Screening mit einem externen Partner betreibt, sollte diese Erwartung deshalb von Beginn an in Vertrag, Betrieb und Überwachung abbilden.
Was eine Listenänderung auslöst: das Beispiel vom 2. Februar 2024
Eine Listenänderung ist sofort wirksam und muss ohne Verzögerung in Ihrem Screening ankommen. Zwei Mitteilungen der FINMA vom selben Tag zeigen, wie eng das Zeitfenster ist.
Am 2. Februar 2024 meldete die FINMA, dass das zuständige UN-Sanktionskomitee am 31. Januar 2024 die Liste zur Verordnung über Massnahmen gegenüber Libyen geändert hatte. Die Änderung ist in der Schweiz direkt anwendbar; das SECO passte SESAM am 2. Februar 2024 an. Am selben Tag folgte eine zweite Mitteilung zu Syrien: Das WBF hatte die Liste am 1. Februar 2024 geändert, in Kraft trat die Änderung am 2. Februar 2024 um 18.00 Uhr. Die FINMA forderte die Finanzintermediäre darin auf, die Verbote umzusetzen, Vermögenswerte der sanktionierten Personen zu blockieren und dem SECO die betroffenen Geschäftsbeziehungen zu melden. Die Meldung an das SECO ersetzt dabei nicht die zusätzlichen Abklärungen nach Geldwäschereigesetz, wenn Verdachtsmomente bestehen.
Was in einer Bank in diesen Stunden passiert:
- Die neue Listenversion wird geladen und gegen den gesamten Kundenstamm, wirtschaftlich Berechtigte und Bevollmächtigte neu abgeglichen.
- Neue Alerts entstehen, oft gebündelt und unter Zeitdruck.
- Analysten klären jeden potenziellen Treffer, bestätigen oder verwerfen ihn.
- Bei bestätigten Treffern folgen Sperrung, Meldung an das SECO und gegebenenfalls weitere Abklärungen.
Genau an Schritt 2 und 3 entsteht der Engpass. Hier setzt KI an, nicht beim Entscheid in Schritt 4.
Regulatorischer Rahmen: was gilt und was ein Entwurf ist
Verbindlich sind die Sanktionsverordnungen und die Aufsichtspraxis der FINMA; die revidierte GwV-FINMA ist noch ein Entwurf, OFAC- und Wolfsberg-Dokumente sind Orientierungshilfen. Diese Unterscheidung ist wichtig, wenn Sie Ihr Screening-Design gegenüber Revision und Aufsicht begründen.
GwV-FINMA, Artikel 30 (Entwurf): Die FINMA hat einen Entwurf der revidierten Geldwäschereiverordnung-FINMA in die Anhörung gegeben, in dem Artikel 30 den Umgang mit Sanktionen betrifft. Die Anhörung lief bis 9. Juni 2026, das Inkrafttreten ist auf den 1. Januar 2027 geplant. Massgeblich wird die finale Fassung sein; bis dahin ist der Text kein geltendes Recht.
FINMA-Aufsichtsmitteilung 08/2024: Seit der Aufsichtsmitteilung 08/2024 vom 18. Dezember 2024 zu Governance und Risikomanagement beim Einsatz künstlicher Intelligenz erwartet die FINMA, dass Institute ihre KI-Anwendungen inventarisieren, nach Risiko einstufen, Datenqualität sichern, Modelle testen und laufend überwachen, Ergebnisse erklärbar machen und alles nachvollziehbar dokumentieren. Für ein KI-gestütztes Screening ist das der direkte Massstab.
EU-Liste: Die Europäische Kommission führt eine konsolidierte Liste der EU-Finanzsanktionen. Sie gilt in der Schweiz nicht automatisch; der Bundesrat übernimmt EU-Massnahmen jeweils per Beschluss, etwa am 31. Januar 2024 beim zwölften Russland-Paket. Viele Banken mit EU-Geschäft screenen die EU-Liste risikobasiert zusätzlich.
OFAC-Framework: Das Framework for OFAC Compliance Commitments vom Mai 2019 beschreibt fünf Elemente eines Sanktionsprogramms: Engagement der Leitung, Risikobeurteilung, interne Kontrollen, Tests und Audits sowie Schulung. Es ist eine freiwillige Orientierung, für Banken mit US-Dollar-Geschäft aber ein gängiger Prüfmassstab.
Wolfsberg-Leitlinien 2019: Die Wolfsberg Guidance on Sanctions Screening (2019) behandelt, wann und wogegen gescreent wird, wie Fuzzy-Matching kalibriert und getestet wird und wie Governance und Dokumentation aussehen.
| Dokument | Herausgeber, Datum | Status | Bedeutung für KI im Screening |
|---|---|---|---|
| Sanktionsverordnungen, SESAM | Bundesrat, WBF, SECO, laufend | verbindlich | Datenbasis und Pflichten: sperren, melden |
| Risikomonitor 2025 | FINMA, 17.11.2025 | Aufsichtspriorität | Sanktionen und Auslagerung im Fokus |
| Aufsichtsmitteilung 08/2024 | FINMA, 18.12.2024 | Aufsichtserwartung | Governance, Tests, Erklärbarkeit der KI |
| GwV-FINMA, Art. 30 | FINMA, Entwurf 2026 | Anhörung beendet, geplant ab 1.1.2027 | finale Fassung abwarten |
| Konsolidierte EU-Liste | Europäische Kommission, laufend | in der Schweiz nicht direkt anwendbar | risikobasiert zusätzlich screenen |
| OFAC-Framework | US Treasury, Mai 2019 | freiwillig | Struktur des Programms, Tests, Audits |
| Wolfsberg Guidance | Wolfsberg Group, 2019 | Branchenstandard | Kalibrierung und Tests des Matchings |
Wo KI im Sanktionsscreening hilft
Unsere Einschätzung: KI bringt den grössten Nutzen zwischen Alert und Entscheid, also dort, wo Analysten heute Daten zusammensuchen, Namen vergleichen und Begründungen schreiben. Das bestehende Screening-System bleibt die Kontrolle, die KI macht seine Ergebnisse schneller bearbeitbar.
Ein Arbeitspapier der Federal Reserve von 2025 stützt diesen gestuften Ansatz: In den Tests von Allen und Hatfield erzeugten Sprachmodelle deutlich weniger Fehlalarme als klassisches Matching. Eine Kaskade aus exaktem und Fuzzy-Matching für eindeutige Fälle und Sprachmodell nur für unsichere Fälle war fast doppelt so schnell wie ein reines Sprachmodell-System, bei gleicher Genauigkeit. Für zeitkritische Zahlungen empfehlen die Autoren diesen gestuften Weg.
| Aufgabe | KI-Agent | Geschulte Mitarbeitende |
|---|---|---|
| Alert-Triage | priorisiert, gruppiert Dubletten, markiert wahrscheinliche Fehlalarme mit Begründung | bestätigen oder korrigieren die Einstufung |
| Kontext | sammelt Geburtsdatum, Nationalität, Adressen, Kundendaten, Transaktionsbezug | prüfen die Vollständigkeit |
| Begründung | entwirft eine nachvollziehbare Fallnotiz mit Quellen | übernehmen, ändern, zeichnen ab |
| Listentreffer | zeigt Übereinstimmungen und Abweichungen | entscheiden über echten Treffer |
| Sperrung, SECO-Meldung | bereitet Unterlagen vor | sperren und melden |
| Qualitätssicherung | protokolliert jeden Schritt für den Audit-Trail | Stichproben, Vier-Augen-Prinzip |
Ergänzend kann KI die Abklärung bei Namensvarianten und Transliterationen unterstützen und Hinweise aus Negativmeldungen einbeziehen, wie wir es beim Adverse-Media-Screening mit KI-Agenten beschreiben. Die gleiche Logik gilt für die Alert-Triage im AML-Transaktionsmonitoring.
Umsetzung in sechs Schritten
Führen Sie KI im Screening als kontrollierte Ergänzung ein: zuerst Daten und Governance, dann ein abgegrenzter Anwendungsfall, dann die Produktion. Diese Checkliste orientiert sich an den Erwartungen der Aufsichtsmitteilung 08/2024 und an den Wolfsberg-Leitlinien.
- Anwendungsfall abgrenzen. Starten Sie mit Kunden-Screening oder Listen-Rescreening, wo kein Sekundentakt herrscht. Zahlungsscreening folgt mit gestufter Architektur.
- Daten klären. Kundenstamm, wirtschaftlich Berechtigte und Listenversionen müssen sauber, versioniert und dem jeweiligen Alert zuordenbar sein. Ohne diese Grundlage bleibt jede Begründung schwach.
- Rollen und Grenzen festlegen. Halten Sie schriftlich fest, was der Agent vorbereitet und was ausschliesslich Mitarbeitende entscheiden: Treffer, Sperrung, Meldung.
- Mit eigenen Fällen testen. Spielen Sie historische Alerts mit bekanntem Ausgang durch, inklusive echter Treffer, und vergleichen Sie Einstufung, Begründung und Bearbeitungszeit mit dem heutigen Prozess.
- Audit-Trail und Überwachung einbauen. Jeder Vorschlag braucht Eingangsdaten, Listenstand, Modellversion, Begründung und den menschlichen Entscheid. Modelländerungen durchlaufen eine Freigabe.
- Kontrolliert in Produktion gehen. Definieren Sie Freigabekriterien, Rückfallebene und Verantwortliche. Unsere sechs Produktionsgates für KI-Agenten in Banken zeigen, wie diese Freigabe strukturiert werden kann.
Wirksamkeit messen
Messen Sie den Erfolg an Kennzahlen, die Aufsicht und Revision nachvollziehen können, und erheben Sie die Ausgangswerte vor dem Start. Bewährt haben sich vier Grössen:
- Treffergenauigkeit: Wie oft stimmt die Einstufung des Agenten mit dem abschliessenden Entscheid der Analysten überein, getrennt nach echten Treffern und Fehlalarmen?
- Fehlalarme: Wie viele Alerts lassen sich mit einer begründeten Vorlage rascher verwerfen, ohne dass ein echter Treffer übersehen wird?
- Bearbeitungszeit: Wie lange dauert es vom Alert bis zum dokumentierten Entscheid, insbesondere nach einer Listenänderung?
- Audit-Trail: Lässt sich jeder Fall mit Listenstand, Modellversion, Begründung und Freigabe lückenlos rekonstruieren?
Stichproben durch eine unabhängige Stelle und regelmässige Nachtests mit bekannten Fällen zeigen, ob die Qualität stabil bleibt, auch nach Modell- oder Listenänderungen.
Typische Stolpersteine sind ein Pilot ohne Anbindung an das bestehende Screening-System, fehlende Listenversionierung und Begründungen, die für die Revision nicht nachvollziehbar sind.
Ihre Analysten verbringen nach jeder Listenänderung Stunden mit Fehlalarmen, und Sie möchten das ändern, ohne Ihr Screening-System zu ersetzen? Besprechen Sie Ihren Fall mit unseren Ingenieuren.
Unsere Perspektive: Kontrolle zuerst, dann Geschwindigkeit
Unsere Einschätzung aus über 100 KI-Projekten, davon über 40 agentische: Im Sanktionsscreening gewinnt nicht die Bank mit dem aggressivsten Modell, sondern jene mit der klarsten Arbeitsteilung zwischen System, Agent und Mensch.
Ein Screening-System, das bewusst breit sucht, ist richtig kalibriert. Die Last entsteht danach, in der Klärung. Genau dort setzen wir KI-Agenten ein: Sie lesen den Alert, holen Kontext aus Kernbanken- und KYC-Systemen, vergleichen Merkmale und schreiben eine Begründung, die ein Analyst prüfen und abzeichnen kann.
Den Entscheid über einen Treffer, die Sperrung und die Meldung an das SECO lassen wir bewusst bei Ihren Mitarbeitenden. Das entspricht der Verantwortung der Bank und macht das Ergebnis gegenüber FINMA und Revision erklärbar.
Wer so startet, baut Vertrauen auf, Fall für Fall, und kann den Einsatz danach auf weitere Prozesse wie Adverse Media oder Transaktionsmonitoring ausweiten.
Das S-PRO-Team
Häufige Fragen
Darf eine KI in der Schweiz einen Sanktionstreffer selbst schliessen?
Den Entscheid über einen Treffer trägt immer die Bank. Unsere Einschätzung: Eine KI sollte Fehlalarme begründet vorschlagen, abschliessen sollten geschulte Mitarbeitende. Seit der Aufsichtsmitteilung 08/2024 erwartet die FINMA zudem, dass KI-Einsätze inventarisiert, getestet, überwacht und dokumentiert sind, was eine klare menschliche Verantwortung voraussetzt.
Welche Listen muss eine Schweizer Bank screenen?
Verbindlich sind die Schweizer Sanktionen, die das SECO in der Datenbank SESAM publiziert. Viele Banken screenen risikobasiert zusätzlich die konsolidierte EU-Liste und, bei US-Dollar-Geschäft, die OFAC-Listen. Welche Listen Sie einbeziehen, leitet sich aus Ihrem Geschäftsmodell, Ihren Märkten und Ihrer dokumentierten Risikobeurteilung ab.
Gilt Artikel 30 der revidierten GwV-FINMA bereits?
Nein. Die revidierte GwV-FINMA mit Artikel 30 ist ein Entwurf. Die Anhörung lief bis 9. Juni 2026, das Inkrafttreten ist auf den 1. Januar 2027 geplant. Bis zur finalen Fassung gelten die bestehenden Sanktionsverordnungen und die Aufsichtspraxis der FINMA, die Sanktionen im Risikomonitor 2025 als Hauptrisiko führt.
Ersetzt KI unser bestehendes Screening-System?
Nein, das ist auch nicht das Ziel. Das bestehende System bleibt die Kontrolle, die Kandidaten findet. KI-Agenten setzen auf dessen Alerts auf, ergänzen Kontext und Begründung und schreiben jeden Schritt in den Audit-Trail. So bleibt Ihre Kontrollarchitektur stabil, während die Bearbeitung der Alerts schneller und einheitlicher wird.
Wie S-PRO unterstützt
S-PRO ist ein internationales schweizerisch-amerikanisches Unternehmen mit Büros in Zürich und Salt Lake City und globaler Delivery. Seit 2014 entwickeln wir mit über 250 Ingenieuren und R&D-Zentren in Zürich und Łódź Software und KI-Agenten für Banken, Vermögensverwalter und Fintechs, zertifiziert nach ISO 27001 und ISO 27701.
Mit unserer Leistung AML & Transaktionsüberwachung setzen wir KI-Agenten auf Ihr bestehendes Screening- und AML-System auf: für Triage, Kontext und begründete Entscheidungsvorlagen, mit Human-in-the-Loop und nachvollziehbarem Audit-Trail. Wir bauen die Lösung auf unserer agentischen Plattform S-PRO Agents auf und betreiben sie als Service. Mit KI-Pilot in die Produktion begleiten wir den Weg vom abgegrenzten Anwendungsfall bis zur kontrollierten Freigabe.
Sie möchten prüfen, wo KI in Ihrem Sanktionsscreening ansetzen kann? In Kontakt treten
Quellen
- FINMA: Risikomonitor 2025, Medienmitteilung vom 17. November 2025
- FINMA: Aktualisierte Sanktionsmeldung Libyen, 2. Februar 2024
- FINMA: Aktualisierte Sanktionsmeldung Syrien, 2. Februar 2024
- FINMA: Aktualisierte Sanktionsmeldung Russland/Ukraine, 1. Februar 2024
- FINMA: Aufsichtsmitteilung 08/2024, 18. Dezember 2024
- Europäische Kommission: Sanktionen und restriktive Massnahmen
- US Treasury, OFAC: A Framework for OFAC Compliance Commitments, Mai 2019
- Federal Reserve Board: Can LLMs Improve Sanctions Screening in the Financial System?, FEDS 2025-092
Zuletzt aktualisiert: 19. November 2026
Empfehlungen
Abonnieren


Vielen Dank!
Machen Sie sich bereit! Sie erhalten handverlesene Inhalte direkt in Ihren Posteingang.